ISMS

Audits (de tiers)

N’évaluez pas seulement votre propre organisation, mais aussi vos sous-traitants et fournisseurs sur leur sécurité de l’information. Réalisez un audit auprès d’un partenaire, liez la personne de contact concernée et effectuez une évaluation par rapport au référentiel adapté à cette partie.

Des questions sur les audits (de tiers) ?Contactez-nous →

Comment réaliser un audit

1

Sélectionner un partenaire

Choisissez le sous-traitant, le fournisseur ou tout autre partenaire que vous souhaitez évaluer.

2

Lier une personne de contact

Ajoutez la personne de contact qui intervient au nom du partenaire lors de l’audit.
3

Choisir un référentiel

Sélectionnez le cadre normatif par rapport auquel vous effectuez l’évaluation parmi une vaste bibliothèque de référentiels.
4

Réaliser l’audit

Évaluez le partenaire point par point par rapport au référentiel choisi.

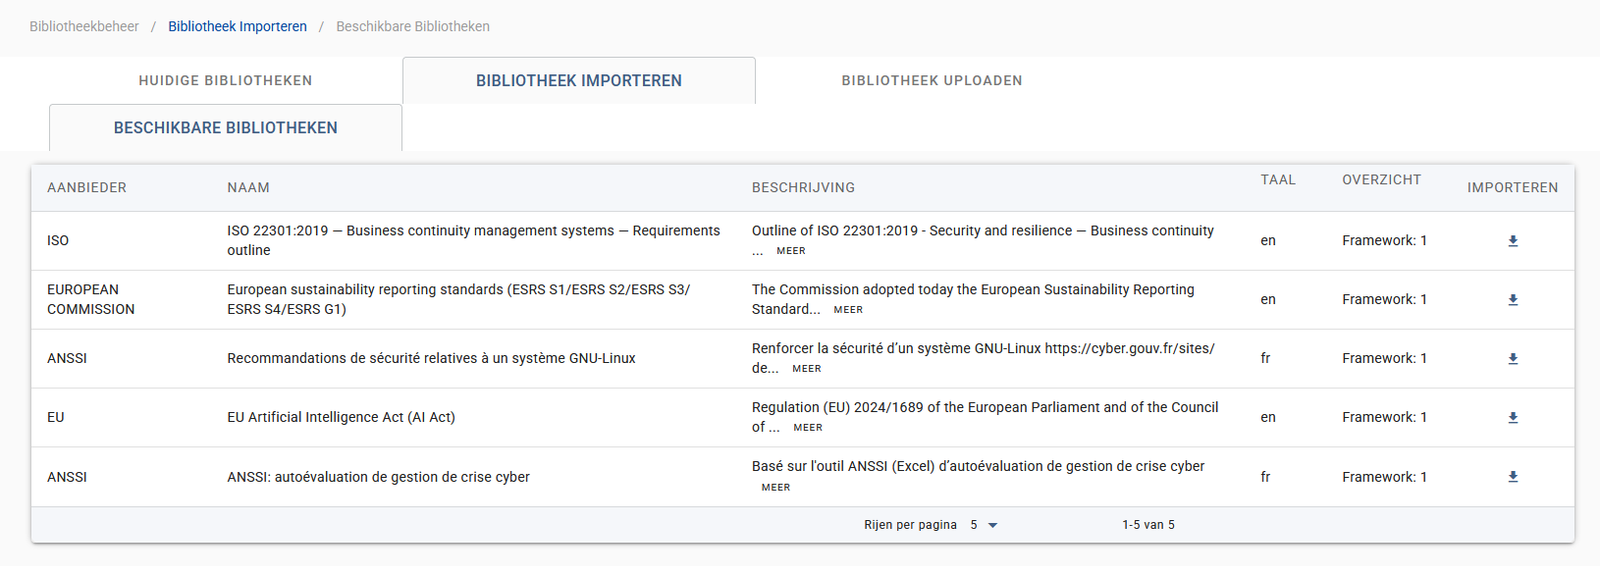
Une offre large et croissante de référentiels

Vous n’êtes pas limité à une seule norme fixe. Choisissez parmi une vaste bibliothèque de référentiels, adaptés au secteur et au profil de risque du partenaire que vous évaluez.

Lié à d’autres fonctionnalités

Le partenaire lui-même

La partie que vous auditez est le même partenaire que celui que vous enregistrez dans la Gestion des partenaires.

La personne de contact liée

Les personnes de contact lors d’un audit proviennent de la même liste que la Gestion des contacts.

Mêmes référentiels qu’en interne

Les référentiels que vous utilisez ici sont les mêmes que dans la Gestion des référentiels.

Des questions sur les audits (de tiers) ?

N’hésitez pas à nous contacter.