ISMS

(Third-Party-)Audits

Bewerten Sie nicht nur sich selbst, sondern auch Ihre Auftragsverarbeiter und Lieferanten hinsichtlich ihrer Informationssicherheit. Führen Sie ein Audit bei einem Geschäftspartner durch, verknüpfen Sie die beteiligte Kontaktperson und prüfen Sie anhand des Frameworks, das zu dieser Partei passt.

Fragen zu (Third-Party-)Audits?Kontakt aufnehmen →

So führen Sie ein Audit durch

1

Geschäftspartner auswählen

Wählen Sie den Auftragsverarbeiter, Lieferanten oder einen anderen Geschäftspartner aus, den Sie bewerten möchten.

2

Kontaktperson verknüpfen

Fügen Sie die Kontaktperson hinzu, die im Namen des Geschäftspartners am Audit beteiligt ist.
3

Framework auswählen

Wählen Sie aus einer umfangreichen Bibliothek das Normen-Framework aus, gegen das Sie prüfen möchten.
4

Audit durchführen

Bewerten Sie den Geschäftspartner Punkt für Punkt anhand des gewählten Frameworks.

Ein großes und wachsendes Angebot an Frameworks

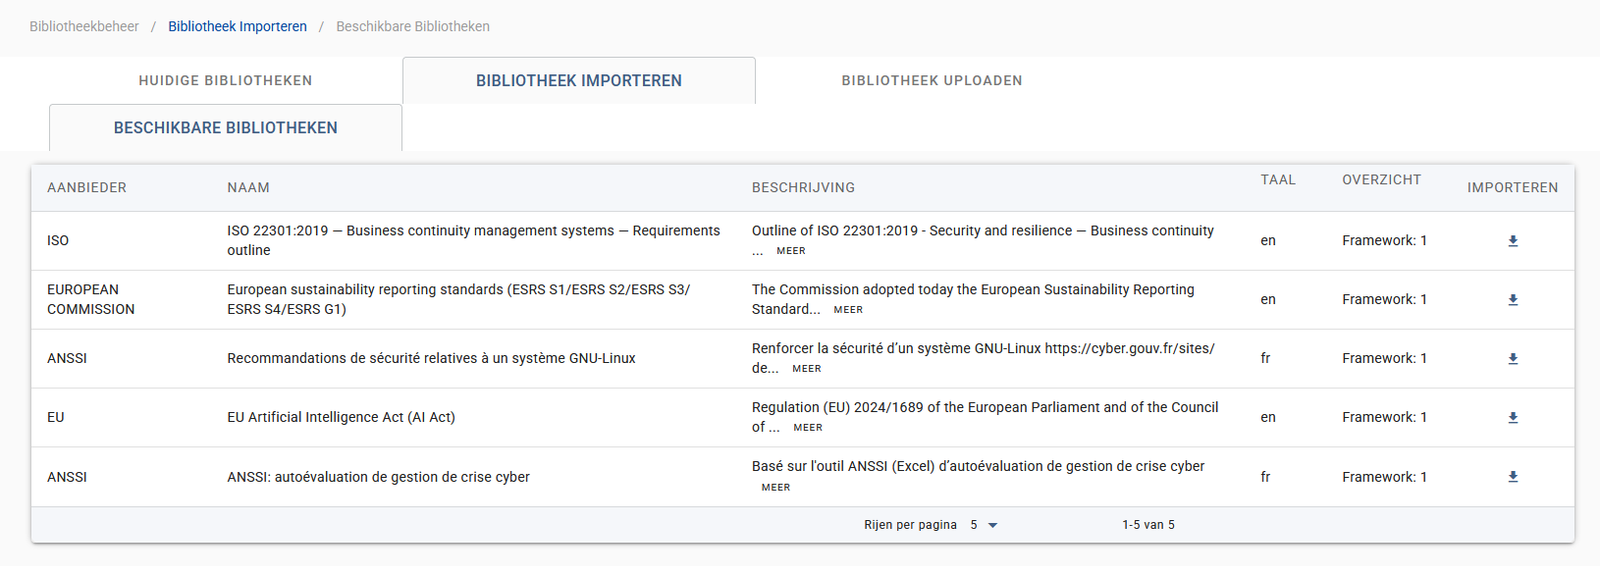
Sie sind nicht auf eine feste Norm beschränkt. Wählen Sie aus einer umfangreichen Bibliothek an Frameworks, passend zur Branche und zum Risikoprofil des Geschäftspartners, den Sie bewerten.

Mit anderen Funktionen verknüpft

Der Geschäftspartner selbst

Die Partei, die Sie auditieren, ist derselbe Geschäftspartner, den Sie in der Partnerverwaltung erfassen.

Die verknüpfte Kontaktperson

Kontaktpersonen bei einem Audit stammen aus derselben Liste wie in der Kontaktverwaltung.

Gleiche Frameworks wie intern

Die Frameworks, die Sie hier verwenden, sind dieselben wie in der Framework-Verwaltung.

Fragen zu (Third-Party-)Audits?

Kontaktieren Sie uns gerne.