






Gambit Security a analysé trois attaques réelles dans lesquelles les cybercriminels utilisent l’IA pour des scripts, des outils d’exploitation, des tâches DevOps et des attaques interactives. L’IA s’avère non seulement capable d’accélérer les attaques, mais peut également déterminer quelles données d’entreprise et quels systèmes sont les plus critiques pour une victime. Dans une attaque, l’IA […]
80 % des entreprises européennes pensent avoir le contrôle sur leurs e-mails, alors qu’environ la moitié dépend de prestataires non européens. 56 % craignent que les données de l’entreprise ne deviennent accessibles via des législations extraterritoriales telles que le CLOUD Act américain. Le stockage des données en Europe ne garantit pas automatiquement la souveraineté des […]
Des chercheurs ont découvert de nouveaux vecteurs d’attaque susceptibles de compromettre l’authentification par passkey, remettant en question l’idée selon laquelle l’absence de mot de passe signifie automatiquement une protection contre toute attaque. Ces attaques se concentrent sur les faiblesses du flux d’authentification et de sa mise en œuvre, plutôt que sur la rupture de la […]
Les agents d’IA remettent en question l’IAM traditionnel en agissant à la vitesse et à l’échelle des machines, avec des modèles d’accès imprévisibles pour lesquels les modèles de sécurité centrés sur l’humain n’ont pas été conçus. L’injection d’invites, l’exposition des identifiants et la délégation multi-agents créent des chemins d’attaque que les contrôles d’authentification et d’autorisation […]
Gartner considère les justificatifs vérifiables (VC) et l’identité décentralisée comme des technologies transformationnelles prêtes à remodeler l’identité numérique dans tous les secteurs. Les VC permettent un échange de données standardisé, sécurisé et conforme entre plusieurs parties, à moindre coût et à une vitesse accrue. Au lieu de prouver leur identité à plusieurs reprises, les utilisateurs […]
Une cyberattaque massive contre MyDr expose les données médicales de près de 19 millions de Polonais
Des pirates informatiques ont piraté la plateforme médicale MyDr, compromettant potentiellement des données sensibles appartenant à près de 19 millions de patients polonais. Cette plateforme est utilisée par des milliers de cliniques et de cabinets médicaux, ce qui amplifie considérablement l’ampleur et l’impact de cette violation. Les informations dérobées comprendraient des données médicales hautement sensibles, […]
L’EDPS exprime de vives inquiétudes concernant les projets de la Commission européenne visant à étendre considérablement les pouvoirs d’Europol. Europol serait bientôt autorisé à traiter à long terme les données à caractère personnel de personnes n’ayant aucun lien avéré avec la criminalité. Le contrôleur met en garde contre l’augmentation du volume de données, les nouvelles […]
La chaîne de supermarchés Sainsbury’s a de nouveau commis une erreur regrettable avec son logiciel de reconnaissance faciale. Un client innocent a été identifié à tort comme un voleur à l’étalage, après quoi il a été publiquement expulsé du supermarché et n’a plus été autorisé à payer ses courses. Bien que Sainsbury’s ait reconnu l’erreur […]
Le géant de l’habillement Levi Strauss & Co. a récemment révélé un incident de cybersécurité après que des attaquants ont utilisé des tactiques d’ingénierie sociale ciblées pour compromettre les ordinateurs de trois employés de l’entreprise. Cette brèche initiale a permis aux attaquants d’accéder à des fichiers internes et d’exfiltrer avec succès des informations d’entreprise spécifiques. […]
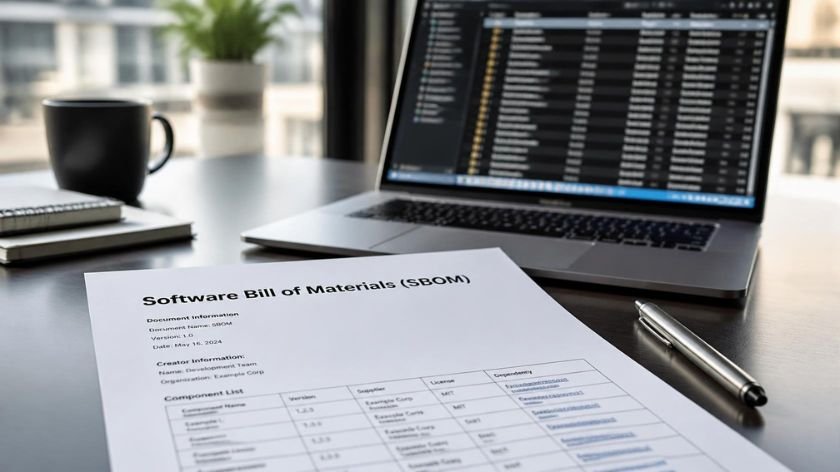
La CISA et les agences internationales de cybersécurité ont mis à jour les exigences minimales pour une Software Bill of Materials (SBOM), ce qui renforce considérablement la transparence de la chaîne d’approvisionnement logicielle. De nouveaux éléments obligatoires tels que les signatures numériques des auteurs, les hachages, les informations de licence et le contexte de génération […]