






La police allemande met en garde contre une méthode d’escroquerie via les services de messagerie utilisant un faux sondage pour prendre le contrôle des comptes. La victime reçoit un lien, souvent de la part d’une connaissance, qui mène vers une page falsifiée. Il faut y saisir son numéro de téléphone. Cette saisie lance en arrière-plan […]
Selon le journal danois Politiken, au moins trois comptes d’utilisateurs de la société informatique danoise Pays utilisaient le mot de passe « 123456 » au moment où un pirate informatique a accédé au registre danois de la population (CPR). L’un de ces comptes était le compte administrateur de l’entreprise. Cet incident démontre comment la faiblesse […]
À partir du 7 septembre 2026, les auto-entrepreneurs et les petites entreprises peuvent obtenir, via Mon Entreprise Cyberrésiliente (MCZ), une subvention de 50 % sur les mesures de cybersécurité, jusqu’à un maximum de 1 250 €. Avec ID Control et ses partenaires, vous pouvez investir dans des mesures éligibles telles qu’un gestionnaire de mots de […]
Le nombre de signalements de phishing a quintuplé au cours du premier semestre 2026 par rapport à l’année dernière. L’e-mail est redevenu le principal canal d’attaque, tandis que les fraudeurs se font de plus en plus personnels et crédibles grâce aux données à caractère personnel fuitées. Fait marquant : le phishing lié aux plateformes de […]
Le FBI met en garde contre des attaques de phishing par consentement OAuth hautement ciblées, visant des personnalités en vue, leurs familles et leurs proches. Les attaquants se font passer pour des représentants officiels, des membres des médias ou des contacts connus, en attirant les victimes avec de faux partages de fichiers ou invitations à […]
Des chercheurs ont découvert de nouveaux vecteurs d’attaque susceptibles de compromettre l’authentification par passkey, remettant en question l’idée selon laquelle l’absence de mot de passe signifie automatiquement une protection contre toute attaque. Ces attaques se concentrent sur les faiblesses du flux d’authentification et de sa mise en œuvre, plutôt que sur la rupture de la […]

Le rapport « Proofpoint AI-Era Ransomware Report 2026 » révèle que 65 % des organisations touchées indiquent que l’IA rend les attaques par ransomware plus efficaces grâce à un phishing convaincant, à l’usurpation d’identité et au vol de mots de passe. Les attaques débutent de plus en plus souvent par une interaction humaine plutôt que […]

Google permet désormais aux utilisateurs de se connecter via une vidéo selfie, l’entreprise stockant ces données biométriques de manière centralisée. À chaque nouvelle tentative de connexion, une vidéo en direct est comparée à l’original conservé sur les serveurs de Google. Bien que Google affirme que les vidéos sont stockées de manière chiffrée et que les […]
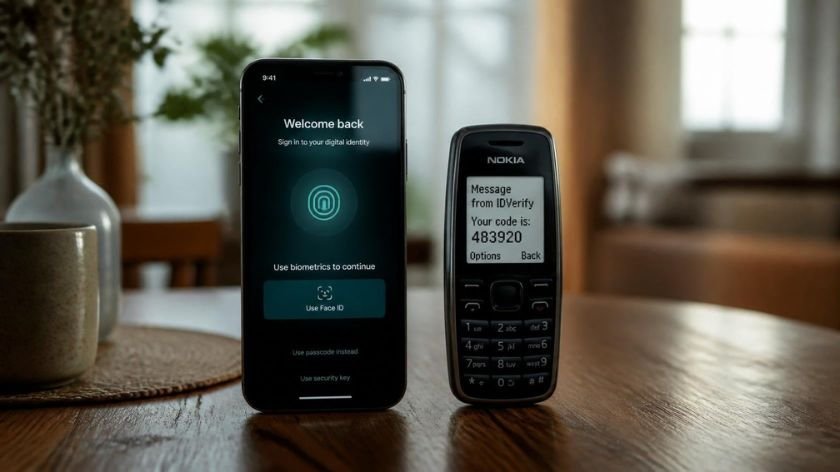
En 2024, 14,4 millions de Néerlandais ont utilisé DigiD plus de 550 millions de fois. La méthode de connexion la plus utilisée est l’application DigiD avec vérification d’identité unique (38 %), suivie du mot de passe + code par SMS (30 %). Les personnes de plus de 65 ans privilégient particulièrement l’authentification par SMS ; […]
La cyberattaque contre la commune d’Epe n’a pas commencé par une faille logicielle, mais par une attaque d’ingénierie sociale ClickFix astucieuse au cours de laquelle un employé a lui-même activé un logiciel malveillant. L’attaquant a ensuite réussi à compromettre le mot de passe d’un administrateur, obtenant ainsi l’accès à un ticket de gestion Kerberos. Par […]
- 1
- 2