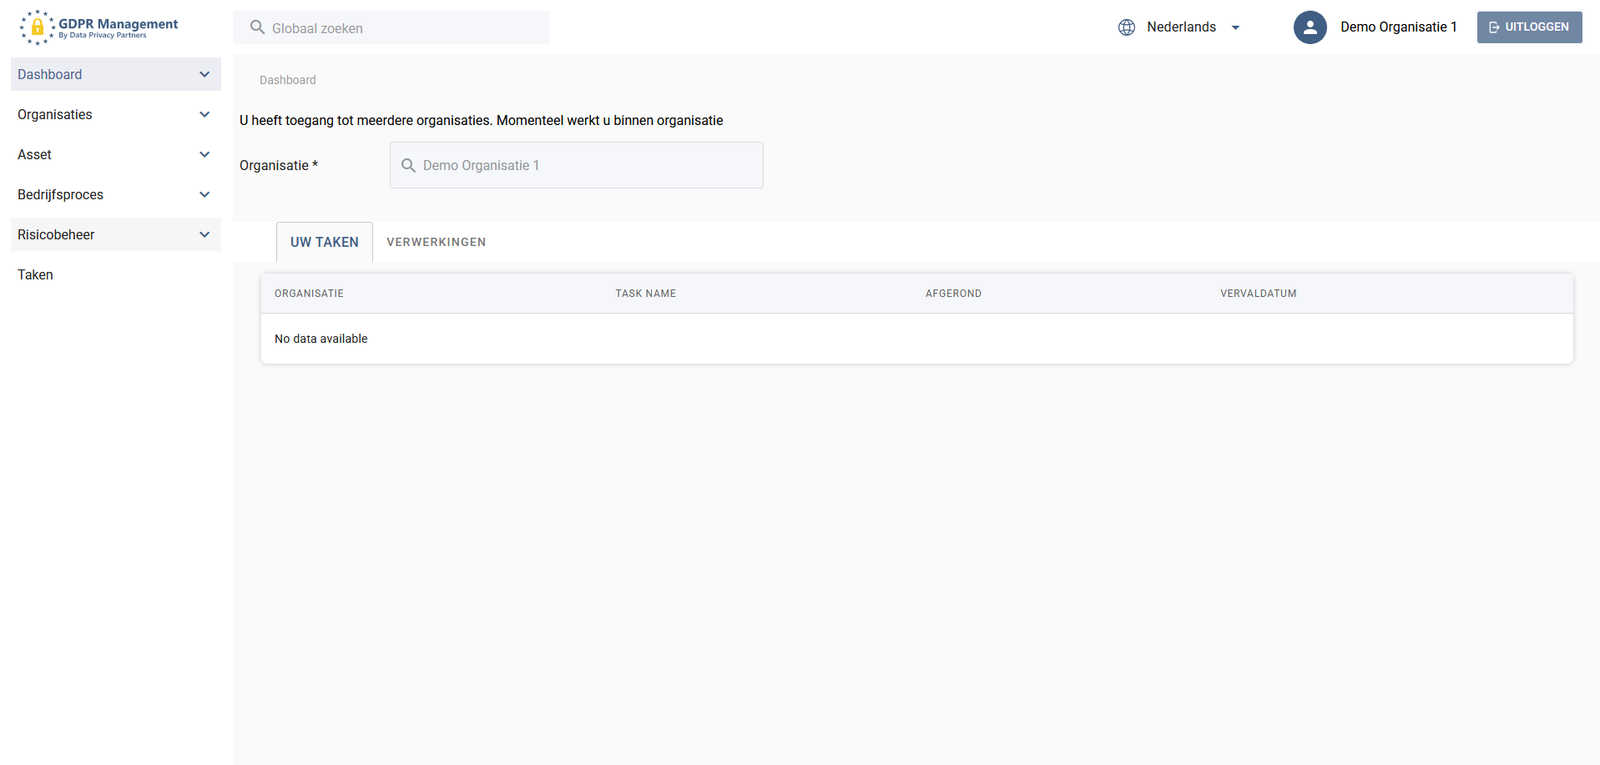
Behalten Sie die Kontrolle über Gesetze, Maßnahmen und administrative Verpflichtungen
Verstreute Tabellenkalkulationen, lose Dokumente und unklare Verantwortlichkeiten machen Compliance unnötig kompliziert. Das GRC-Managementsystem führt Sorgfaltspflicht, Meldepflicht, Registrierungspflicht und Aufsicht in einer zentralen Arbeitsumgebung zusammen.
Alle gesetzlichen Verpflichtungen an einem zentralen Ort
Direkte Verknüpfung zwischen Organisation, Systemen, Risiken und Maßnahmen
Jederzeit eine aktuelle, nachweisbare Übersicht für die Aufsichtsbehörde
Das GRC-Managementsystem wird auf Basis Ihrer Organisation eingerichtet. Auf Wunsch kombinieren Sie dies mit Schulungen und persönlicher Beratung, damit Sie nie allein mit einem leeren System dastehen.
Einrichtung
Wir helfen dabei, die Organisationsstruktur, Rollen und relevanten Säulen richtig zu konfigurieren.
Begleitung
Ein Berater kann bei inhaltlichen Fragen und der ersten Bestandsaufnahme unterstützen.
Weiterentwicklung
Neue Risiken, Maßnahmen und Aktionen können später einfach hinzugefügt und aktualisiert werden.
Für Organisationen, die Compliance strukturell organisieren wollen
Das GRC-Managementsystem eignet sich für Organisationen, die ihr Risikomanagement nicht länger über separate Tabellenkalkulationen führen möchten:
Einheiten, die nachweislich Datenschutz-, Cybersicherheits- und Trust-Gesetze einhalten müssen
Organisationen mit mehreren Abteilungen oder Standorten, die einheitlich zusammenarbeiten wollen
Führungskräfte, die der Aufsichtsbehörde die Einhaltung der Aufsichtspflicht nachweisen müssen
Geeignet für Organisationen, die ihr GRC-Management neu aufbauen wollen, sowie für Organisationen, die bereits aktiv sind, aber Struktur benötigen.
Von der Einrichtung zum täglichen Management
Einrichten
Wir stimmen das System auf Ihre Organisationsstruktur, Prozesse, Rollen und Bedürfnisse ab.
Inventarisieren
Bestehende Assets, Risiken, Maßnahmen und Verantwortlichkeiten werden erfasst.
Verwalten
Mitarbeiter führen Aktionen aus, aktualisieren Informationen und registrieren neue Entwicklungen.
Berichten
Sie erstellen Übersichten für Vorstand, interne Kontrolle, Audits und Aufsicht.
Das System wächst mit Ihrer Organisation mit und kann von mehreren Abteilungen gleichzeitig genutzt werden.
Die vier Säulen des GRC-Managementsystems
Jede Säule besteht aus mehreren Funktionen, die für sich allein genutzt werden können, aber alle miteinander verbunden sind. Möchten Sie mehr über das Zusammenspiel der Funktionen oder über eine spezifische Funktion erfahren? Besuchen Sie die Seite der jeweiligen Säule oder kontaktieren Sie uns direkt.
Datenschutzmanagement
Verarbeitungsverzeichnisse
Aufbewahrungsfrist-Management mit Selektionslisten
Haben Sie Fragen dazu, wie diese Säulen speziell für Ihre Organisation eingerichtet werden können, oder möchten Sie wissen, wie die Funktionen zusammenhängen? Kontaktieren Sie uns gerne, wir beraten Sie umfassend.
Wir glauben, dass ein System allein nicht ausreicht. Deshalb kombinieren wir es immer mit Schulung und persönlicher Beratung, damit Sie nie auf sich allein gestellt sind: System, Schulung und Beratung, perfekt aufeinander abgestimmt.
System
GRC-Managementsystem
Dieses System: Erfassen Sie Maßnahmen, Risiken und Nachweise und belegen Sie nachweislich, dass Sie alles unter Kontrolle haben.
Das NIS2-Managementsystem verknüpft Ihre Organisation, Assets, Risiken und Maßnahmen miteinander, sodass nichts isoliert voneinander existiert:
Organisation
→
Assets & Systeme
→
Risiken
→
Maßnahmen
→
Incidenten
→
Berichte
Von loser Administration zu struktureller NIS2-Compliance
Zentrale Verwaltung
Verwalten Sie Organisationsstruktur, Assets, Risiken, Maßnahmen und Beziehungen aus einer einzigen Umgebung.
Klare Nachverfolgung
Weisen Sie Maßnahmen zu, legen Sie Verantwortliche fest und behalten Sie den Fortschritt übersichtlich im Blick.
Aktueller Einblick
Sehen Sie, welche Teile abgeschlossen sind, wo Risiken bestehen und welche Aktionen Aufmerksamkeit erfordern.
Nachweisbarkeit
Erstellen Sie Berichte und halten Sie Entscheidungen, Maßnahmen und Tätigkeiten strukturiert fest.
GRC-Management zersplittert schnell
Viele Organisationen bewahren Risiken, Maßnahmen und Nachweise verstreut in Tabellenkalkulationen, E-Mails und losen Dokumenten auf. Das macht es schwierig, die Kontrolle zu behalten, geschweige denn, dies nachzuweisen.
Keine zentrale Übersicht
Assets, Systeme, Lieferanten und Maßnahmen befinden sich an verschiedenen Orten.
Unklare Verantwortlichkeiten
Es ist nicht immer klar, wer eine Maßnahme ausführen oder kontrollieren muss.
Veraltete Informationen
Risikoanalysen und Kontrollmaßnahmen werden nicht strukturell aktualisiert.
Schwierige Nachweisbarkeit
Es kostet viel Zeit, zuverlässige Informationen für Vorstand, Audits oder Aufsicht zusammenzustellen.
Das GRC-Managementsystem führt diese Komponenten in einer steuerbaren Arbeitsumgebung zusammen.
Bereit, die Informationssicherheit unter die Lupe zu nehmen?
Kontaktieren Sie uns für eine persönliche Führung durch das Tool oder tauchen Sie direkt in eine der oben genannten Funktionen ein.