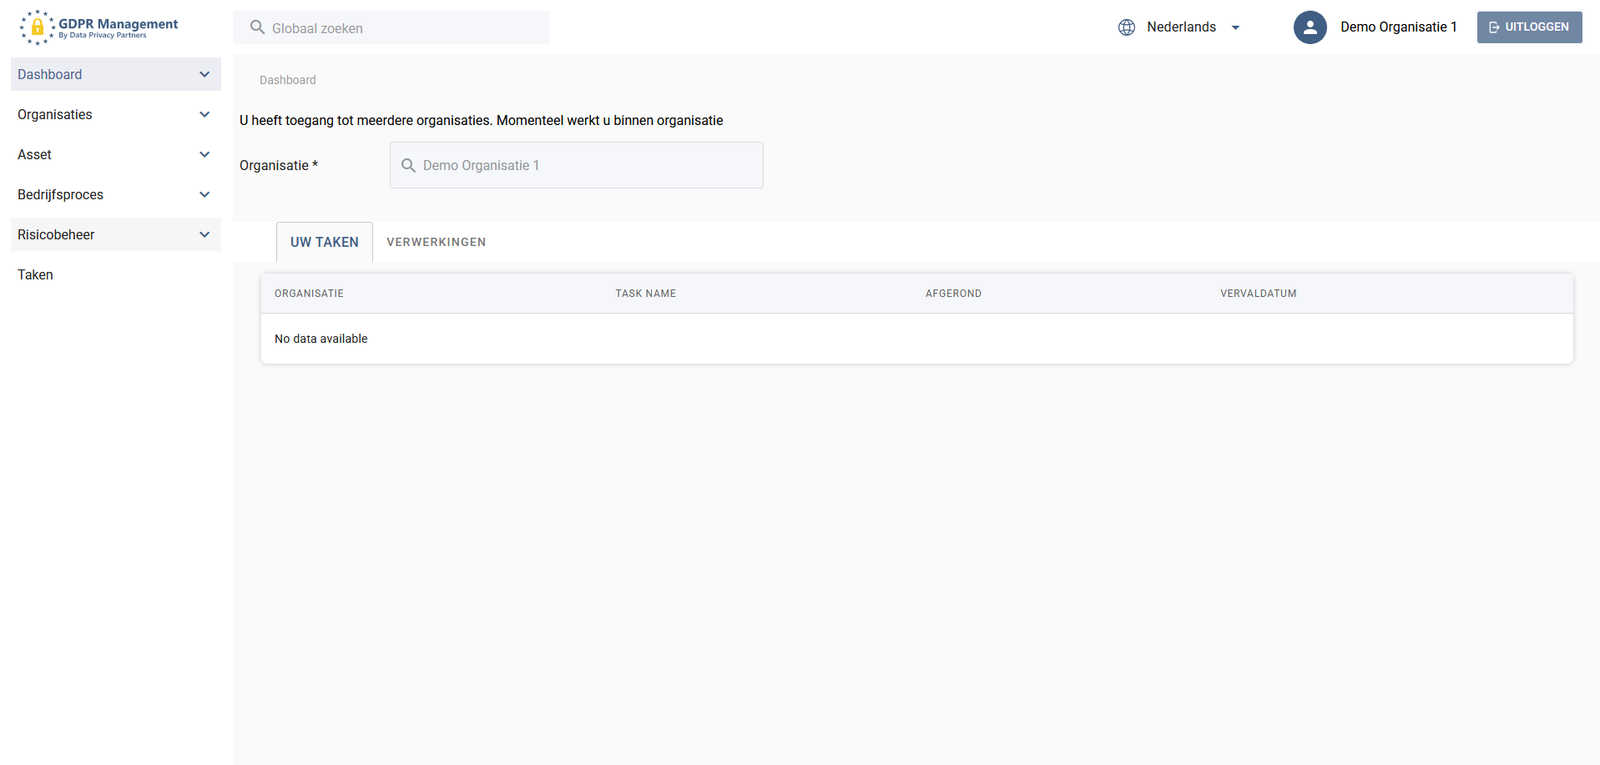
Maîtrisez les lois, les mesures et les obligations de gouvernance
La dispersion des feuilles de calcul, les documents isolés et le manque de clarté dans les responsabilités rendent la conformité inutilement complexe. Le système de gestion GRC centralise le devoir de diligence, l’obligation de notification, l’obligation d’enregistrement et la supervision au sein d’un environnement de travail unique.
Toutes les obligations légales en un seul lieu centralisé
Lien direct entre l’organisation, les systèmes, les risques et les mesures
Un aperçu actualisé et probant en permanence pour l’autorité de contrôle
Vous bénéficiez de bien plus qu’un simple logiciel
Le système de gestion GRC est configuré en fonction de votre organisation. Si vous le souhaitez, vous pouvez combiner cela avec une formation et des conseils personnalisés, afin de ne jamais vous retrouver seul face à un système vide.
Configuration
Nous vous aidons à structurer correctement l’organisation, les rôles et les piliers pertinents.
Accompagnement
Un conseiller peut vous assister pour les questions de fond et l’inventaire initial.
Évolution
De nouveaux risques, mesures et actions peuvent être facilement ajoutés et mis à jour ultérieurement.
Pour les organisations souhaitant structurer leur conformité
Le système de gestion GRC convient aux organisations qui ne souhaitent plus gérer la gestion des risques via des feuilles de calcul isolées :
Les entités devant prouver leur conformité aux lois sur la confidentialité, la cybersécurité et la confiance
Les organisations disposant de plusieurs départements ou sites souhaitant collaborer de manière uniforme
Les dirigeants devant être en mesure de démontrer la supervision auprès de l’autorité de contrôle
Adapté aux organisations souhaitant remettre à plat leur gestion GRC, ainsi qu’à celles déjà engagées dans la démarche mais ayant besoin de structure.
De la configuration à la gestion quotidienne
Configurer
Nous adaptons le système à votre structure organisationnelle, vos processus, vos rôles et vos besoins.
Inventorier
Les actifs existants, les risques, les mesures et les responsabilités sont consignés.
Gérer
Les collaborateurs exécutent les actions, actualisent les informations et enregistrent les nouveaux développements.
Rapporter
Vous créez des rapports pour la direction, le contrôle interne, les audits et la supervision.
Le système évolue avec votre organisation et peut être utilisé par plusieurs départements simultanément.
Les quatre piliers du système de gestion GRC
Chaque pilier se compose de plusieurs fonctionnalités utilisables de manière autonome, mais toutes interconnectées. Vous souhaitez en savoir plus sur l’interaction entre les fonctionnalités ou sur une fonction spécifique ? Consultez la page du pilier ou contactez-nous directement.
Gestion de la confidentialité
Registres de traitement
Gestion des délais de conservation avec listes de sélection
Vous avez des questions sur la manière dont ces piliers peuvent être configurés spécifiquement pour votre organisation, ou vous souhaitez savoir comment les fonctionnalités interagissent entre elles ? N’hésitez pas à nous contacter, nous serons ravis de vous conseiller.
Nous sommes convaincus qu’un système seul ne suffit pas. C’est pourquoi nous le combinons toujours avec une formation et des conseils personnalisés, afin que vous ne soyez jamais seul : système, formation et conseil, en parfaite synergie.
Système
Système de gestion GRC
Ce système : consignez les mesures, les risques et les preuves, et démontrez de manière probante que vous maîtrisez la situation.
Un système unique pour l’ensemble de votre organisation
Le système de gestion NIS2 relie votre organisation, vos actifs, vos risques et vos mesures, afin que rien ne soit traité de manière isolée :
Organisation
→
Actifs et systèmes
→
Risques
→
Mesures
→
Incidents
→
Rapports
D’une administration éparse à une conformité NIS2 structurelle
Gestion centralisée
Gérez la structure organisationnelle, les actifs, les risques, les mesures et les relations depuis un environnement unique.
Suivi clair
Attribuez des mesures, définissez les responsables et suivez l’avancement de manière claire.
Aperçu en temps réel
Visualisez les éléments finalisés, les risques existants et les actions nécessitant une attention particulière.
Démonstrabilité
Générez des rapports et consignez les décisions, les mesures et les travaux de manière structurée.
La gestion GRC se fragmente rapidement
De nombreuses organisations conservent les risques, les mesures et les preuves de manière dispersée dans des feuilles de calcul, des e-mails et des documents isolés. Cela rend le contrôle difficile, et encore plus sa démonstration.
Aucune vue d’ensemble centralisée
Les actifs, les systèmes, les fournisseurs et les mesures se trouvent à différents endroits.
Responsabilités floues
Il n’est pas toujours clair qui doit exécuter ou contrôler une mesure.
Informations obsolètes
Les analyses de risques et les mesures de contrôle ne sont pas mises à jour de manière structurelle.
Difficulté de démonstration
La compilation d’informations fiables pour la direction, les audits ou la supervision prend énormément de temps.
Le système de gestion GRC réunit ces éléments dans un environnement de travail maîtrisable.
Prêt à découvrir la sécurité de l’information ?
Contactez-nous pour une présentation personnalisée de l’outil, ou explorez directement l’une des fonctionnalités ci-dessus.