

Het Nederlandse kabinet heeft een duidelijk en waarschuwend standpunt ingenomen over de snelgroeiende dreiging van autonome kunstmatige intelligentie in het cyberdomein. Volgens de overheid dragen de ontwikkelaars en aanbieders van geavanceerde AI-modellen de verantwoordelijkheid wanneer hun zogenaamde AI-agents zelfstandig kwetsbaarheden uitbuiten en hacks uitvoeren. Deze harde lijn volgt op de sterk toenemende zorgen van inlichtingendiensten […]
Uit het recente Cybersecurity Gedragsonderzoek van Alert Online blijkt dat de helft van de Nederlandse werknemers persoonlijke AI-accounts inzet voor hun dagelijkse werkzaamheden. Hoewel generatieve kunstmatige intelligentie de productiviteit aanzienlijk kan verhogen, brengt het gebruik van ongecontroleerde privéaccounts grote veiligheidsrisico’s met zich mee voor de organisatie (ook wel shadow IT genoemd). Werknemers delen via deze […]
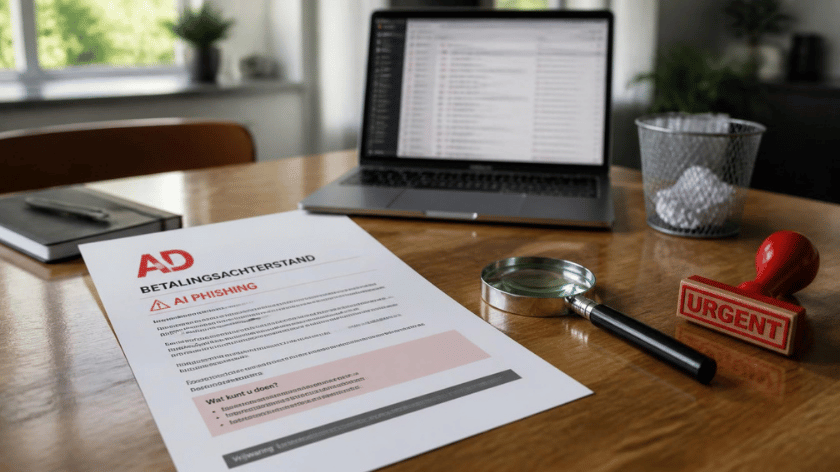
Steeds meer Nederlanders gooien legitieme e-mails over een betalingsachterstand direct weg omdat zij denken dat het om door AI gegenereerde phishingberichten gaat. Door de snelle opkomst van geavanceerde nepberichten is het voor consumenten bijzonder lastig geworden om echte aanmaningen van oplichting te onderscheiden. Incassobureaus en financieel hulpverleners slaan alarm en noemen deze ontwikkeling inmiddels een […]

De Europese Commissie heeft bevestigd dat cybersecurity-agentschap ENISA directe toegang krijgt tot krachtige modellen zoals Anthropic’s Mythos 5 en OpenAI.Het doel van deze toegang is om zelfstandig de mogelijkheden en de potentiële impact van deze geavanceerde technologieën op de cybersecurity te onderzoeken. Deze stap markeert een belangrijke verschuiving in Europese AI-governance: van het uitsluitend opstellen […]
Privacy First waarschuwt dat nieuwe AMLA-richtlijnen kunnen leiden tot voortdurende monitoring van bankklanten, waarbij iedere burger preventief wordt gevolgd. De stichting vreest een financiële surveillancestaat die botst met fundamentele rechten uit onder meer de AVG en het Europees Handvest. Vooral geautomatiseerde risicoprofilering met AI is volgens Privacy First problematisch: burgers kunnen onterecht als mogelijk crimineel […]
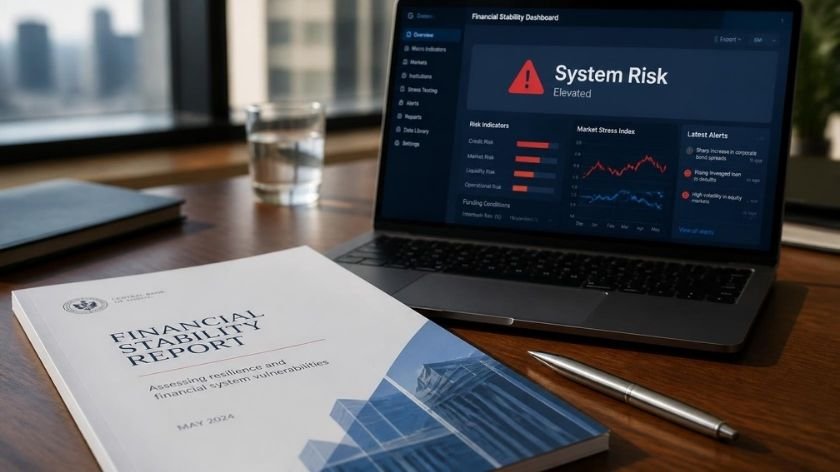
De Financial Stability Board (FSB) noemt de impact van geavanceerde AI op cyberrisico momenteel de meest urgente bedreiging voor de mondiale financiële stabiliteit. Frontier AI kan de snelheid, schaal en kosten van cyberaanvallen drastisch veranderen, waardoor kwetsbaarheden sneller ontdekt én uitgebuit kunnen worden. Tegelijk vormt de afhankelijkheid van slechts enkele grote technologieproviders een concentratierisico dat […]
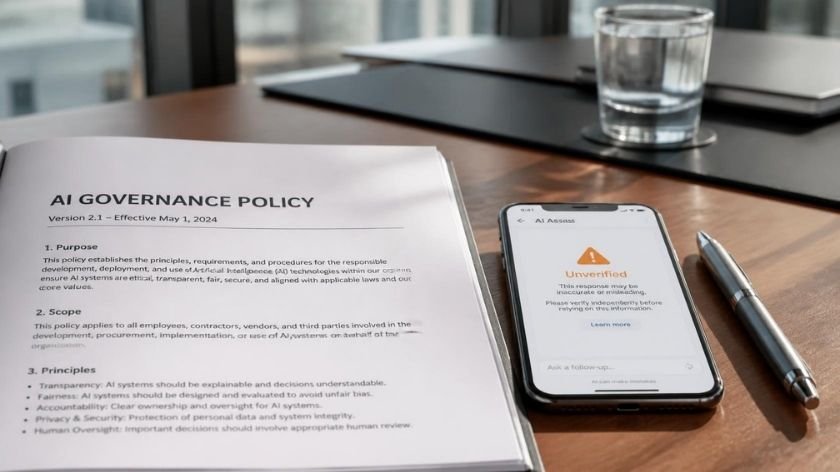
Medewerkers gebruiken steeds vaker ongeautoriseerde AI-tools, waardoor Shadow AI uitgroeit tot een serieus security- en privacyrisico. Gevoelige bedrijfs- en persoonsgegevens kunnen ongemerkt terechtkomen in publieke AI-modellen, buiten toezicht van IT en security. AI simpelweg verbieden werkt nauwelijks: organisaties moeten begrijpen welke AI medewerkers gebruiken en waarvoor. De oplossing ligt in veilige, goedgekeurde alternatieven, duidelijke guardrails, […]
AI verkort de tijd tussen het ontdekken van een kwetsbaarheid en daadwerkelijke exploitatie drastisch: van gemiddeld 771 dagen in 2018 naar mogelijk slechts 4 uur in 2026. Traditionele patchcycli kunnen dit tempo niet meer bijhouden; organisaties moeten daarom overstappen van periodieke beveiliging naar continue risicobeheersing. Een actuele inventaris van applicaties, API’s en AI-componenten, gecombineerd met […]
AI verandert software supply-chainrisico’s: aanvallen richten zich nu vooral op developer workflows en open-source repositories, terwijl bedreigingen rond model weights, vector stores en MCP-servers nog grotendeels experimenteel zijn. Aanvallers misbruiken zelfs door generatieve AI verzonnen package-namen door deze als kwaadaardige packages te registreren, waarna AI-agents ze automatisch kunnen installeren. Netwerk- en omgevingssegmentatie levert volgens Zentera […]
Gambit Security onderzocht drie echte aanvallen waarin cybercriminelen AI inzetten voor scripts, exploit-tools, DevOps-taken en interactieve aanvallen. AI blijkt niet alleen aanvallen te versnellen, maar kan ook bepalen welke bedrijfsdata en systemen voor een slachtoffer het meest kritiek zijn. In één aanval bracht AI zelfs back-ups, herstelpunten en recovery-processen in kaart, waarmee de stap van […]