

AI verandert software supply-chainrisico’s: aanvallen richten zich nu vooral op developer workflows en open-source repositories, terwijl bedreigingen rond model weights, vector stores en MCP-servers nog grotendeels experimenteel zijn. Aanvallers misbruiken zelfs door generatieve AI verzonnen package-namen door deze als kwaadaardige packages te registreren, waarna AI-agents ze automatisch kunnen installeren. Netwerk- en omgevingssegmentatie levert volgens Zentera […]
Nieuw onderzoek van Black Kite laat zien dat aanvallers vooral profiteren van internet-exposed systemen, gestolen credentials en zwakke plekken in supply chains. Meer dan de helft van de onderzochte mid-market slachtoffers had een omzet tussen $10 en $50 miljoen; manufacturing is het zwaarst getroffen. Lees Helpnetsecurity.com article voor meer informatie.
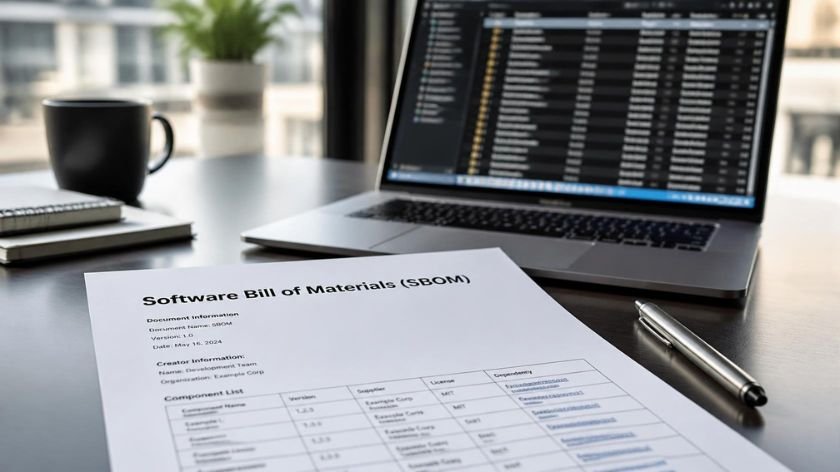
CISA en internationale cybersecurity-agentschappen hebben de minimumvereisten voor een Software Bill of Materials (SBOM) geüpdatet, wat de transparantie van de software supply-chain aanzienlijk versterkt. Nieuwe verplichte elementen zoals digitale handtekeningen van auteurs, hashes, licentie-informatie en de context van de SBOM-generatie zorgen voor een veel betere integriteit en traceerbaarheid van code. Een robuuste SBOM moet alle […]