

De rechtbank heeft de beruchte Citrix-hack bij het Openbaar Ministerie (OM) officieel beoordeeld als een situatie van overmacht. Dit besluit is gebaseerd op het feit dat het ging om een onbekende zero-day kwetsbaarheid die volledig buiten de invloed en risicosfeer van de organisatie lag. Een cruciaal element in deze uitspraak was dat er voor deze […]
De gemeente Enschede heeft een toelichting gepubliceerd over het beleid rondom de inzet van camera’s met gezichtsvergelijking in de publieke ruimte. Het gebruik van dit soort geavanceerde biometrische technologie roept onvermijdelijk kritische vragen op over de bescherming van de privacy van burgers. Onder de strenge regels van de Algemene Verordening Gegevensbescherming (AVG) is de verwerking […]
De Europese Unie bereidt zich voor om aanstaande donderdag een nieuw en streng wetgevingsvoorstel te presenteren gericht op de bescherming van minderjarigen. Deze nieuwe regels moeten kinderen veel effectiever gaan beschermen tegen online risico’s, zoals verslavende algoritmes, schadelijke content en privacyschendingen. Het voorstel bouwt waarschijnlijk voort op bestaande kaders zoals de Digital Services Act (DSA), […]

De Europese Commissie heeft bevestigd dat cybersecurity-agentschap ENISA directe toegang krijgt tot krachtige modellen zoals Anthropic’s Mythos 5 en OpenAI.Het doel van deze toegang is om zelfstandig de mogelijkheden en de potentiële impact van deze geavanceerde technologieën op de cybersecurity te onderzoeken. Deze stap markeert een belangrijke verschuiving in Europese AI-governance: van het uitsluitend opstellen […]
Op 10 september bespreekt de Tweede Kamer met publieke én private partijen de toekomst van de European Business Wallet (EBW) en eIDAS. De boodschap is duidelijk: zorg voor tempo, interoperabiliteit en een sterk publiek-privaat ecosysteem waarin overheid en markt samenwerken. Digitale wallets maken dataminimalisatie en doelbinding praktisch: alleen noodzakelijke, verifieerbare gegevens rechtstreeks uit betrouwbare bronnen […]
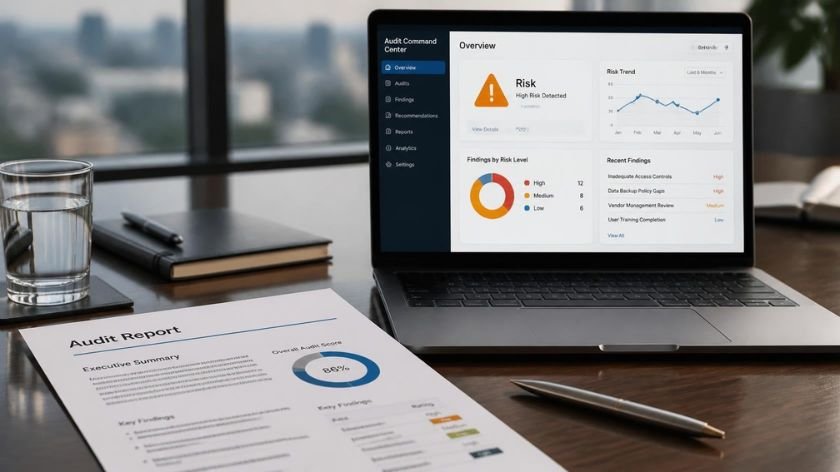
De rijksoverheid gebruikt steeds meer public cloud, maar governance, risicobeheersing en strategische sturing groeien onvoldoende mee. Van de 126 materiële public-clouddiensten is bij maar liefst 67% vooraf geen risicoafweging uitgevoerd op onder meer soevereiniteit, continuïteit en gegevensbescherming. De afhankelijkheid van vooral Amerikaanse hyperscalers creëert bovendien geopolitieke en juridische risico’s, onder andere door de CLOUD Act […]
Staatssecretaris Aerdts vindt de online wereld momenteel onvoldoende veilig voor kinderen en pleit daarom voor een Europese minimumleeftijd voor social media. Socialmediaplatforms moeten volgens haar meer verantwoordelijkheid nemen voor de bescherming van minderjarigen tegen schadelijke content en verslavende algoritmes. De overheid start tegelijkertijd een campagne om ouders eerder afspraken te laten maken met hun kinderen […]

De Cyberbeveiligingswet implementeert NIS2, maar sluit volgens de auteur te veel aan bij bestaande sectorale structuren in plaats van echte harmonisatie te realiseren. Juist nu digitale dreigingen, ransomware en ketenrisico’s toenemen, is gezamenlijke Europese cyberweerbaarheid noodzakelijk. NIS2 moet niet worden aangepast aan de Nederlandse status quo; organisaties en regelgeving moeten zich juist richten op de […]
80% van Europese bedrijven denkt controle te hebben over e-mail, terwijl circa de helft afhankelijk is van niet-Europese providers. 56% vreest dat bedrijfsdata toegankelijk kan worden via extraterritoriale wetgeving zoals de Amerikaanse CLOUD Act. Dataopslag in Europa betekent niet automatisch datasoevereiniteit: ook de jurisdictie waaronder de provider valt is bepalend. NIS2 en DORA verhogen de […]
De EDPS maakt zich grote zorgen over plannen van de Europese Commissie om de bevoegdheden van Europol fors uit te breiden. Europol zou straks ook langdurig persoonsgegevens mogen verwerken van mensen zonder aantoonbare banden met criminaliteit. De toezichthouder waarschuwt voor de grotere hoeveelheid gegevens, nieuwe datacategorieën en onvoldoende toezicht en waarborgen. De EDPS eist onder […]
- 1
- 2