

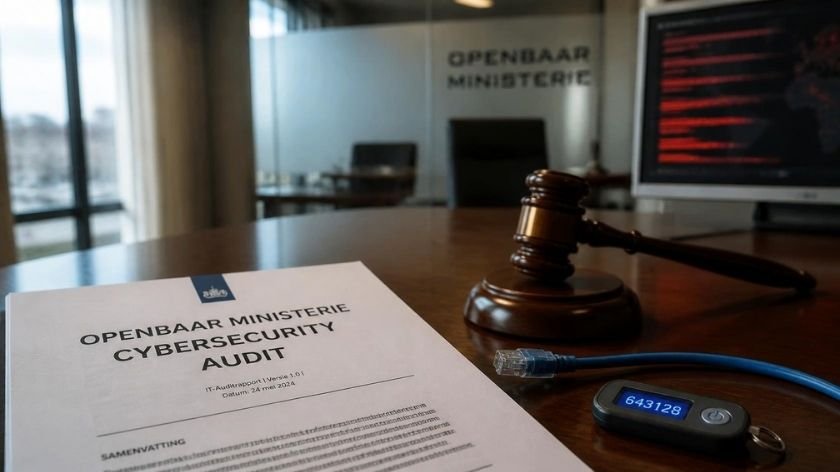
De informatiebeveiliging van de IT-systemen van het Openbaar Ministerie (OM) was jarenlang onvoldoende, zo concludeert een onafhankelijke onderzoekscommissie. Deze structurele kwetsbaarheid resulteerde in juli 2025 in een ernstige cyberinbreuk. De aanvallers wisten binnen te dringen door succesvol misbruik te maken van een kwetsbaarheid in internetgerichte Citrix NetScaler-systemen. Omdat het OM geen adequate monitoring had ingericht […]
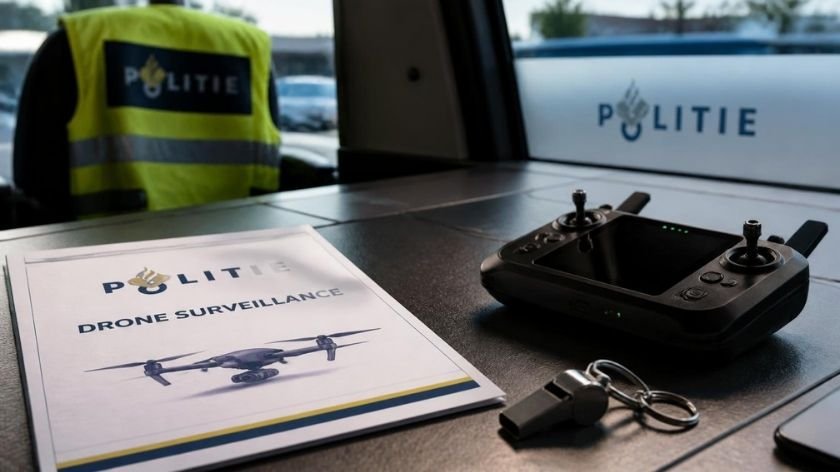
De nationale politie maakt in toenemende mate gebruik van drones om het verkeersgedrag van automobilisten te monitoren en gerichter te kunnen handhaven. Met deze vliegende camera’s kunnen agenten efficiënter toezicht houden op gevaarlijke situaties op de weg, zoals bumperkleven of smartphonegebruik achter het stuur. Hoewel dit de algehele verkeersveiligheid ten goede moet komen, roept de […]
Follow the Money onthulde onlangs dat tientallen Nederlandse militairen via de locatie-app Polarsteps real-time traceerbaar waren. Deze datalekken onthulden niet alleen hun persoonlijke thuisadressen, maar ook de exacte en gevoelige locaties van kazernes en missiegebieden. Het incident vertoont grote gelijkenissen met eerdere pijnlijke beveiligingslekken rondom de fitness-app Strava in de jaren 2018 en 2024. Defensie-staatssecretaris […]
Een aanvaller wist toegang te krijgen tot marketingplatform Brevo door een achtergebleven Cloudflare API-sleutel in de broncode te misbruiken. Hiermee werd een kwaadaardige Cloudflare Worker ingezet die schadelijke scripts en een backdoor-plugin op tienduizenden WordPress-sites installeerde. Bezoekers van de getroffen websites kregen vervolgens misleidende namaak-verificatieschermen te zien. De aanval raakt niet alleen Brevo zelf, maar […]
Microsoft heeft een kritieke Entra ID-kwetsbaarheid (CVE-2026-69836) gepatcht waarmee aanvallers op afstand code kunnen uitvoeren met volledige systeemrechten. Het bedrijf waarschuwt dat deze ernstige beveiligingsfout momenteel al actief in het wild wordt misbruikt om ongemerkt toegang te krijgen tot bedrijfsnetwerken. Dit lek is extreem gevaarlijk, aangezien Entra ID de fundamentele identiteits- en toegangsbeheerfunctie vormt voor […]
ING stuurt klanten zonder smartphone steeds nadrukkelijker richting het gebruik van hun mobiele bank-app.Deze verschuiving hangt nauw samen met de introductie van Wero, de nieuwe Europese betaalstandaard die iDEAL gaat vervangen. Voor consumenten die nog afhankelijk zijn van fysieke scanners of de traditionele bankpas voor online transacties, wordt bankieren hierdoor complexer. Hoewel de bank stelt […]

De Europese Commissie heeft bevestigd dat cybersecurity-agentschap ENISA directe toegang krijgt tot krachtige modellen zoals Anthropic’s Mythos 5 en OpenAI.Het doel van deze toegang is om zelfstandig de mogelijkheden en de potentiële impact van deze geavanceerde technologieën op de cybersecurity te onderzoeken. Deze stap markeert een belangrijke verschuiving in Europese AI-governance: van het uitsluitend opstellen […]
Het Amsterdamse ziekenhuis OLVG heeft een boete van 440.000 euro gekregen van de Autoriteit Persoonsgegevens (AP). Volgens de AP had het ziekenhuis tussen 2018 en 2020 te weinig maatregelen genomen om toegang door onbevoegde medewerkers tot medische dossiers te voorkomen. Er was niet genoeg controle op wie welk dossier bekeek. Ook was de beveiliging van […]
Het Amsterdamse ziekenhuis OLVG heeft een boete van 440.000 euro gekregen van de Autoriteit Persoonsgegevens (AP). Volgens de AP had het ziekenhuis tussen 2018 en 2020 te weinig maatregelen genomen om toegang door onbevoegde medewerkers tot medische dossiers te voorkomen. Er was niet genoeg controle op wie welk dossier bekeek. Ook was de beveiliging van […]
Het CBS onderzocht hoe internetgebruikers van 12 jaar of ouder maatregelen om persoonlijke gegevens op het internet te beschermen. Volgens dit onderzoek waaraan fa. 6.500 mensen deelnamen gaf 90 procent aan in 2020 maatregelen te hebben genomen om persoonlijke gegevens op internet te beschermen. In 2016 was dat 79 procent. Vooral het weigeren of beperken […]