

De Europese Commissie heeft bevestigd dat cybersecurity-agentschap ENISA directe toegang krijgt tot krachtige modellen zoals Anthropic’s Mythos 5 en OpenAI.Het doel van deze toegang is om zelfstandig de mogelijkheden en de potentiële impact van deze geavanceerde technologieën op de cybersecurity te onderzoeken. Deze stap markeert een belangrijke verschuiving in Europese AI-governance: van het uitsluitend opstellen […]
Medewerkers gebruiken steeds vaker ongeautoriseerde AI-tools, waardoor Shadow AI uitgroeit tot een serieus security- en privacyrisico. Gevoelige bedrijfs- en persoonsgegevens kunnen ongemerkt terechtkomen in publieke AI-modellen, buiten toezicht van IT en security. AI simpelweg verbieden werkt nauwelijks: organisaties moeten begrijpen welke AI medewerkers gebruiken en waarvoor. De oplossing ligt in veilige, goedgekeurde alternatieven, duidelijke guardrails, […]
De rijksoverheid gebruikt steeds meer public cloud, maar governance, risicobeheersing en strategische sturing groeien onvoldoende mee. Van de 126 materiële public-clouddiensten is bij maar liefst 67% vooraf geen risicoafweging uitgevoerd op onder meer soevereiniteit, continuïteit en gegevensbescherming. De afhankelijkheid van vooral Amerikaanse hyperscalers creëert bovendien geopolitieke en juridische risico’s, onder andere door de CLOUD Act […]
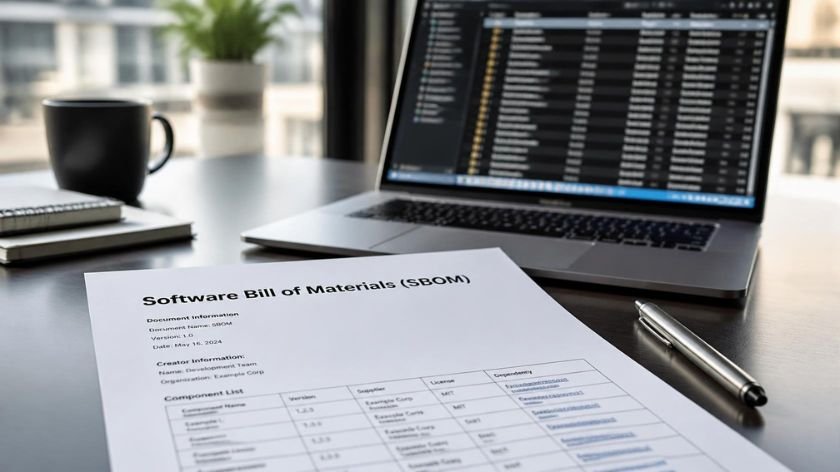
CISA en internationale cybersecurity-agentschappen hebben de minimumvereisten voor een Software Bill of Materials (SBOM) geüpdatet, wat de transparantie van de software supply-chain aanzienlijk versterkt. Nieuwe verplichte elementen zoals digitale handtekeningen van auteurs, hashes, licentie-informatie en de context van de SBOM-generatie zorgen voor een veel betere integriteit en traceerbaarheid van code. Een robuuste SBOM moet alle […]

Vanaf 2 augustus gelden de eerste transparantieverplichtingen uit de Europese AI Act. In Met het Oog op Morgen legt tech-expert Bert Hubert helder uit dat organisaties verantwoordelijk blijven voor de inzet van AI – je kunt je niet verschuilen achter “de AI deed het”. Ook AI in sollicitatieprocedures mag niet leiden tot volledig geautomatiseerde beslissingen […]
De Europese Commissie heeft officiële richtlijnen gepubliceerd voor de toepassing van de Cyber Resilience Act (CRA), zodat fabrikanten, leveranciers en open-sourceprojecten beter weten hoe de wet in de praktijk moet worden toegepast. De guidance verduidelijkt wanneer software, hardware en combinaties daarvan onder de CRA vallen en wanneer software als “op de markt gebracht” wordt beschouwd. […]
De Autoriteit Persoonsgegevens ontving in 2025 ruim 13.500 privacyklachten en tips, een stijging van 75% ten opzichte van 2024. De meeste klachten gingen over organisaties die onvoldoende uitleg geven over het gebruik van persoonsgegevens of weigeren gegevens te verwijderen. Ook datalekken zorgden voor veel meldingen; de zorgsector was koploper, mede door het datalek bij Clinical […]
Onderzoeker Kevin Zwaan (Q-Cyber) toont aan dat ChatGPT en andere LLM’s hun beveiligingsgrenzen kunnen omzeilen via een subtiele vorm van psychologische manipulatie. In plaats van technische exploits richt de aanval zich op de “affectieve architectuur” van het model: de neiging om mee te bewegen met de gebruiker. Door een langdurig gesprek over vrijheid, beperkingen en […]
Assume breach betekent niet dat je preventie opgeeft, maar dat je erkent dat incidenten onvermijdelijk zijn en inzet op snelle detectie, respons en herstel. Vertaal het gesprek naar bestuurlijke thema’s als continuïteit, reputatie, compliance en kosten in plaats van technische maatregelen. Gebruik realistische scenario’s en data om duidelijk te maken hoeveel verstoring acceptabel is en […]
AI-browsers vergroten het aanvalsoppervlak doordat ze websites bezoeken, formulieren invullen en acties uitvoeren binnen ingelogde sessies. Grote hoeveelheden gebruikersdata belanden automatisch bij cloud-AI-diensten, wat snel tot ongewenste blootstelling kan leiden.Vooral in omgevingen met vertrouwelijke of gereguleerde data ondermijnen AI-browsers compliance-eisen. Autonome agents vormen extra risico’s zoals prompt-injecties, verkeerde acties en phishingnavigatie. Gartner adviseert blokkeren tenzij […]
- 1
- 2