






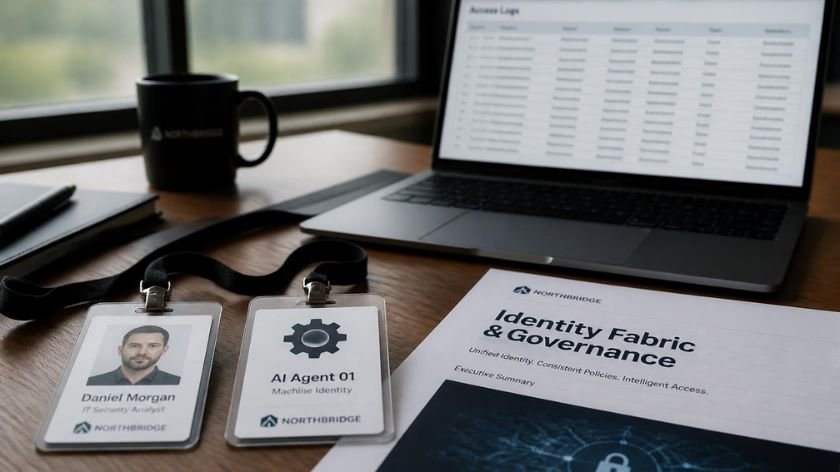
Wanneer AI-agents IAM doorbreken, wordt identiteit de breuklijn
AI-agents vormen een uitdaging voor traditionele IAM door op machinesnelheid en -schaal te handelen, met onvoorspelbare toegangspatronen waar mensgerichte beveiligingsmodellen niet voor zijn ontworpen. Prompt-injectie, blootstelling van inloggegevens en delegatie tussen meerdere agents creëren aanvalspaden die met conventionele authenticatie- en autorisatiecontroles moeilijk te beheren zijn. Bestaande gedragsmonitoring kan effectief blind zijn voor autonome agents, terwijl eigenaarschap, verantwoording, hercertificering en offboarding vaak ontbreken.
KuppingerCole stelt dat dit niet het zoveelste probleem is met een beveiligingsproduct: organisaties hebben inventarissen van agents, expliciet eigenaarschap, kortstondige inloggegevens en sterker governance-beheer van de levenscyclus nodig. De conclusie: het beveiligen van Agentic AI vereist dat elke AI-agent als een identiteit binnen de Identity Fabric wordt behandeld, waarbij governance en verantwoording in de architectuur zijn ingebouwd.
Lees het KuppingerCole-artikel voor meer informatie.