

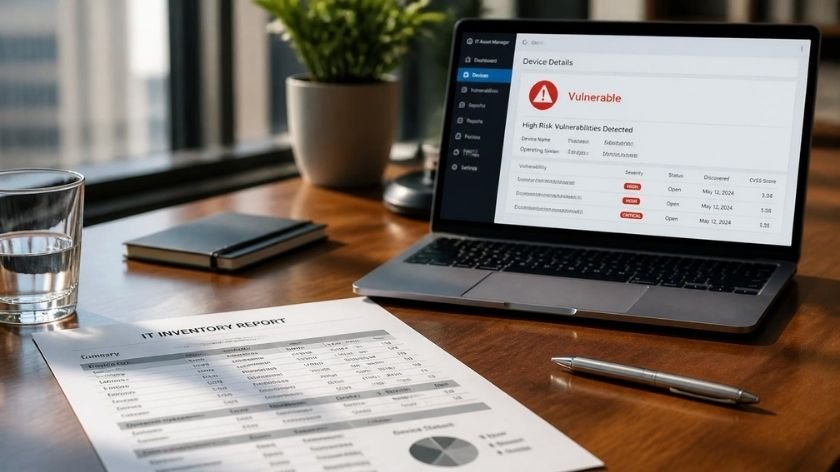
AI verkort de tijd tussen het ontdekken van een kwetsbaarheid en daadwerkelijke exploitatie drastisch: van gemiddeld 771 dagen in 2018 naar mogelijk slechts 4 uur in 2026. Traditionele patchcycli kunnen dit tempo niet meer bijhouden; organisaties moeten daarom overstappen van periodieke beveiliging naar continue risicobeheersing. Een actuele inventaris van applicaties, API’s en AI-componenten, gecombineerd met […]
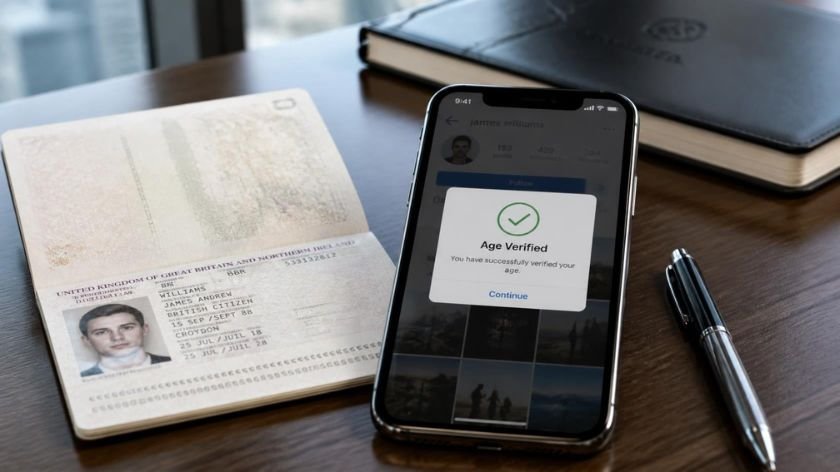
Staatssecretaris Aerdts vindt de online wereld momenteel onvoldoende veilig voor kinderen en pleit daarom voor een Europese minimumleeftijd voor social media. Socialmediaplatforms moeten volgens haar meer verantwoordelijkheid nemen voor de bescherming van minderjarigen tegen schadelijke content en verslavende algoritmes. De overheid start tegelijkertijd een campagne om ouders eerder afspraken te laten maken met hun kinderen […]
AI verandert software supply-chainrisico’s: aanvallen richten zich nu vooral op developer workflows en open-source repositories, terwijl bedreigingen rond model weights, vector stores en MCP-servers nog grotendeels experimenteel zijn. Aanvallers misbruiken zelfs door generatieve AI verzonnen package-namen door deze als kwaadaardige packages te registreren, waarna AI-agents ze automatisch kunnen installeren. Netwerk- en omgevingssegmentatie levert volgens Zentera […]
Nieuw onderzoek van Black Kite laat zien dat aanvallers vooral profiteren van internet-exposed systemen, gestolen credentials en zwakke plekken in supply chains. Meer dan de helft van de onderzochte mid-market slachtoffers had een omzet tussen $10 en $50 miljoen; manufacturing is het zwaarst getroffen. Lees Helpnetsecurity.com article voor meer informatie.
Onderzoek naar 461 ransomware-incidenten en 237 onderhandelingen laat zien dat technische weerbaarheid belangrijker is dan onderhandelingstactiek. Slachtoffers met volledig herstelbare back-ups onderhandelen én betalen aanzienlijk minder vaak. Bij slechts 18,3% van de incidenten zonder communicatie werd betaald, tegenover 66,7% wanneer slachtoffers daadwerkelijk gingen onderhandelen. Een aangeboden korting verhoogt de betalingskans, maar de hoogte van die […]
Microsoft bevestigt dat CVE-2026-69836, een kritieke RCE-kwetsbaarheid in Entra ID, actief is misbruikt door aanvallers. De fout maakte remote code execution zonder authenticatie of gebruikersinteractie mogelijk via onveilige deserialisatie. Omdat Entra ID centraal staat in Microsoft 365, Azure en SSO, kon misbruik potentieel toegang geven tot tokens, policies en gekoppelde cloudomgevingen. Microsoft heeft het probleem […]
Overheden moeten ICT-inkoop anders benaderen: minder focus op standaardsoftware en meer op open standaarden en open source. Grote standaardoplossingen leiden vaak tot overcapaciteit, hoge licentiekosten en een sterke afhankelijkheid van leveranciers. Open standaarden verbeteren interoperabiliteit en flexibiliteit, terwijl open source meer regie over software en doorontwikkeling mogelijk maakt. Strategische autonomie vraagt daarbij om professioneel opdrachtgeverschap, […]
Met eIDAS 2.0 kunnen klanten hun identiteit aantonen met betrouwbare digitale credentials, zonder telkens identiteitsdocumenten te uploaden.ID Control helpt organisaties met de overstap naar wallet-gebaseerde verificatie: minder persoonsgegevens verzamelen, snellere onboarding en meer privacy en security, inclusief advies en training.
AI versnelt softwareontwikkeling enorm: 82% van developers besteedt dankzij AI minder tijd aan het schrijven code. QA blijft echter achter, omdat parallel ontwikkelde AI-features botsingen, veranderende testdata en inconsistente testomgevingen veroorzaken. Tests met meer dan vier features tegelijk blijken snel minder betrouwbaar, waardoor gefaseerd testen belangrijker wordt. Organisaties moeten QA daarom zien als een continu […]
De Cyberbeveiligingswet implementeert NIS2, maar sluit volgens de auteur te veel aan bij bestaande sectorale structuren in plaats van echte harmonisatie te realiseren. Juist nu digitale dreigingen, ransomware en ketenrisico’s toenemen, is gezamenlijke Europese cyberweerbaarheid noodzakelijk. NIS2 moet niet worden aangepast aan de Nederlandse status quo; organisaties en regelgeving moeten zich juist richten op de […]