Een risicobeoordeling brengt uw assets, dreigingen en kwetsbaarheden systematisch in kaart. U ziet welke risico’s spelen, hoe groot ze zijn en welke maatregelen het meeste effect hebben, zodat u gericht investeert in plaats van overal tegelijk.
Ransomware, phishing en incidenten in de keten nemen toe, terwijl NIS2 en ISO 27001 een aantoonbare, risicogebaseerde aanpak vragen. Wie zijn risico’s niet kent, investeert blind.
Onzichtbare risico's
Assets en afhankelijkheden die niemand in beeld heeft, zijn precies waar het misgaat.
Groeiend dreigingslandschap
Aanvallen worden talrijker en raken ook uw leveranciers en partners.
Compliance-druk
NIS2 en ISO 27001 verwachten dat u risico’s kent, weegt en beheerst.
Wat we beoordelen
Van asset tot risicoscore
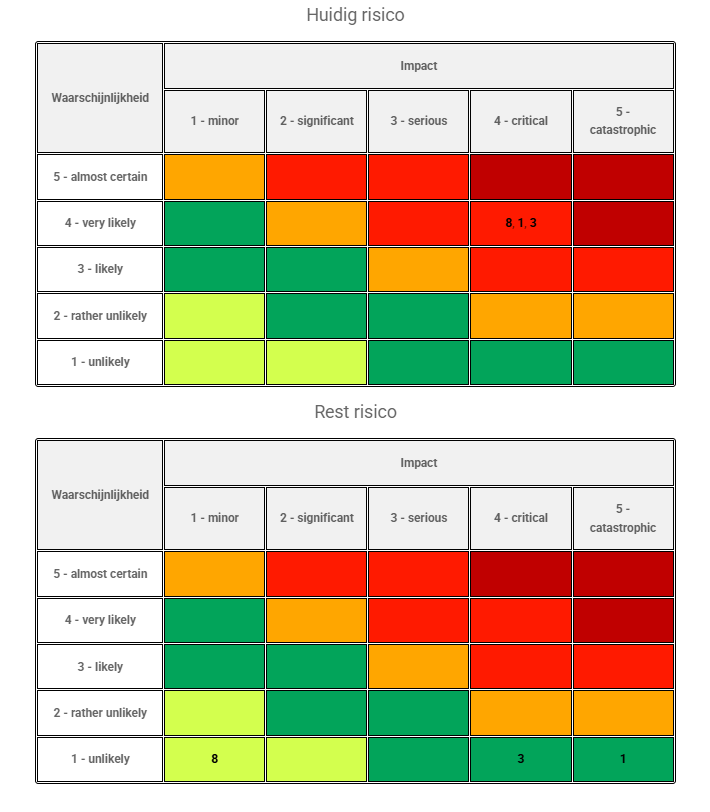
Wij maken risico meetbaar. Elk risico krijgt een plek op de matrix, op basis van kans en impact, zodat prioriteiten geen kwestie van gevoel zijn.
Assets en afhankelijkheden
Dreigingen
Kwetsbaarheden
Maatregelen
De aanpak
Vijf stappen naar grip op risico
Een risicobeoordeling is geen eenmalig rapport. Wij doorlopen vijf stappen en zorgen dat uw risico’s daarna blijven leven, met eigenaren, maatregelen en hertoetsdata.
Assets, processen, eigenaren en afhankelijkheden in kaart.
1
Dreigingen en kwetsbaarheden
Welke scenario’s realistisch zijn en waar u kwetsbaar bent.
2
Scoren
Elk risico gewogen op kans en impact, met een heldere score.
3
Maatregelen
Passende beheersmaatregelen kiezen en beleggen bij een eigenaar.
4
Monitoren en herzien
Periodiek hertoetsen in het systeem, volgens een PDCA-cyclus.
5
In het systeem
Houd uw risico's in het GRC-systeem
Niet in een losse spreadsheet, maar in het GRC Management Systeem van ID Control. Assets, dreigingen, kwetsbaarheden, risicoscores en maatregelen op één plek, aan elkaar gekoppeld en herleidbaar, met eigenaren en hertoetsdata en een PDCA-cyclus die blijft draaien.