

Vanaf 7 september 2026 kunnen zzp’ers en kleine bedrijven via Mijn Cyberweerbare Zaak (MCZ) 50% subsidie krijgen op cybersecuritymaatregelen, tot maximaal €1.250. Met ID Control en haar partners kun je investeren in subsidiabele maatregelen zoals een wachtwoordmanager en MFA, maar ook patchmanagement, risico-inventarisatie en cyber-awareness training. De regeling geldt voor ondernemingen met maximaal 50 werknemers […]
Het aantal phishingmeldingen is in de eerste helft van 2026 vervijfvoudigd ten opzichte van vorig jaar. E-mail is weer het belangrijkste aanvalskanaal, terwijl fraudeurs dankzij gelekte persoonsgegevens steeds persoonlijker en geloofwaardiger worden. Opvallend: phishing rond boekingsplatforms schoot omhoog, waarbij ruim 90% van de meldingen betrekking had op Booking De boodschap is duidelijk: alleen awareness is […]

Microsoft waarschuwt voor CaptiveCrunch, een wereldwijde campagne waarbij Storm-2945 hotel-, conferentie- en andere gastnetwerken manipuleert om zakelijke reizigers aan te vallen. Via gekaapte captive portals worden slachtoffers omgeleid naar phishingpagina’s of misleid met valse browser- en Windows-updates die malware installeren. De gebruikte CornFlake RAT en ChocoShell kunnen wachtwoorden, cookies, Microsoft 365-tokens en bestanden stelen en […]
Google’s gesynchroniseerde passkeys blijken kwetsbaar voor malware die zonder pincode, biometrie of gebruikersinteractie accounts kan overnemen. Onderzoekers van Palo Alto Unit 42 demonstreerden drie aanvallen, waaronder het buitmaken van de geheime sleutel waarmee alle gesynchroniseerde passkeys kunnen worden ontsleuteld. Daarnaast vertrouwden sommige online diensten blind op de ‘User Verified’-vlag zonder daadwerkelijk te controleren of de […]

Uit het Proofpoint AI-Era Ransomware Report 2026 blijkt dat 65% van de getroffen organisaties aangeeft dat AI ransomware-aanvallen effectiever maakt door overtuigende phishing, impersonatie en wachtwoorddiefstal. Aanvallen starten steeds vaker via menselijke interactie in plaats van technische kwetsbaarheden, terwijl 66% van de slachtoffers ook gevoelige data verloor. Opvallend is dat 58% losgeld betaalde, maar 22% […]

Google laat gebruikers voortaan inloggen via een selfie-video, waarbij het bedrijf deze biometrische data centraal opslaat. Bij elke nieuwe inlogpoging wordt een live video vergeleken met het origineel dat op de servers van Google staat. Hoewel Google stelt dat de video’s versleuteld worden opgeslagen en dat bewegingsopdrachten beschermen tegen deepfakes, roept deze ontwikkeling grote privacyvragen […]
In 2024 maakten 14,4 miljoen Nederlanders ruim 550 miljoen keer gebruik van DigiD. De meest gebruikte inlogmethode is de DigiD-app met eenmalige ID-check (38%), gevolgd door wachtwoord + sms-code (30%). Vooral 65-plussers geven de voorkeur aan sms-authenticatie; bij 80-plussers gebruikt zelfs 56% deze methode. Slechts 1% logt nog uitsluitend in met een gebruikersnaam en wachtwoord, […]
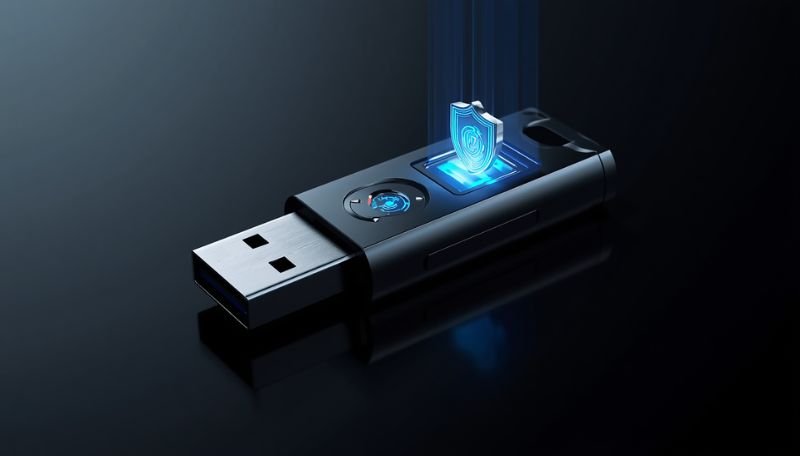
ABN Amro neemt afscheid van de e.dentifier voor particuliere klanten. Voortaan loggen zij in via de bank-app of een nieuwe usb security key. Deze proactieve stap is volgens de bank noodzakelijk om de veiligheid van internetbankieren op de lange termijn te kunnen blijven garanderen. Voor klanten zonder geschikte smartphone biedt de usb-sleutel van tien euro […]
De cyberaanval op de gemeente Epe begon niet met een softwarelek, maar met een slimme ClickFix-social engineering aanval waarbij een medewerker zelf malware activeerde. De aanvaller wist vervolgens een wachtwoord van een beheerder te kraken en kreeg daarmee toegang tot een Kerberos-beheerticket. Daarna werd ook een noodaccount zonder MFA misbruikt, een account met vrijwel onbeperkte […]
Microsoft stelt vast dat 99,9% van de gehackte accounts géén MFA gebruikte.Accounts zonder MFA zijn kwetsbaar voor phishing, password spraying en hergebruikte wachtwoorden. Via Security at your organization krijgen beheerders nu realtime inzicht in MFA-statussen. Het dashboard toont apart de beveiliging van admins en gewone gebruikers. Microsoft dringt aan op Security Defaults of Conditional Access […]
- 1
- 2