

De KNVB wil vanaf het seizoen 2028/2029 ‘Persoonlijke Digitale Toegang’ (PDT) verplicht stellen om ticketmisbruik in voetbalstadions harder aan te pakken. Hiervoor moeten supporters zich verplicht eenmalig digitaal identificeren door hun identiteitsbewijs te scannen via een app. Recent onderzoek roept echter grote privacyzorgen op, omdat er tijdens dit scanproces onnodig veel gevoelige persoonsgegevens worden uitgelezen. […]
De nationale politie maakt in toenemende mate gebruik van drones om het verkeersgedrag van automobilisten te monitoren en gerichter te kunnen handhaven. Met deze vliegende camera’s kunnen agenten efficiënter toezicht houden op gevaarlijke situaties op de weg, zoals bumperkleven of smartphonegebruik achter het stuur. Hoewel dit de algehele verkeersveiligheid ten goede moet komen, roept de […]
De gemeente Enschede heeft een toelichting gepubliceerd over het beleid rondom de inzet van camera’s met gezichtsvergelijking in de publieke ruimte. Het gebruik van dit soort geavanceerde biometrische technologie roept onvermijdelijk kritische vragen op over de bescherming van de privacy van burgers. Onder de strenge regels van de Algemene Verordening Gegevensbescherming (AVG) is de verwerking […]
Privacy First waarschuwt dat nieuwe AMLA-richtlijnen kunnen leiden tot voortdurende monitoring van bankklanten, waarbij iedere burger preventief wordt gevolgd. De stichting vreest een financiële surveillancestaat die botst met fundamentele rechten uit onder meer de AVG en het Europees Handvest. Vooral geautomatiseerde risicoprofilering met AI is volgens Privacy First problematisch: burgers kunnen onterecht als mogelijk crimineel […]
Maar liefst 1.367 medewerkers van toonaangevende AI-bedrijven hebben een dringende waarschuwing afgegeven: de automatisering van AI-onderzoek kan de ontwikkeling plotseling extreem versnellen. Het risico groeit aanzienlijk dat de capaciteiten van kunstmatige intelligentie zich sneller ontwikkelen dan ons menselijk vermogen om deze systemen te beveiligen, te doorgronden en onder controle te houden. Vanwege de immense internationale […]
Een beveiligingsincident bij logistiek partner CEVA Logistics heeft mogelijk geleid tot een datalek van klantgegevens van bol en de Bijenkorf. Mogelijk buitgemaakte gegevens zijn onder meer naam, adres, e-mailadres, telefoonnummer, track & trace-informatie en bestelgegevens. Bol en de Bijenkorf hebben de Autoriteit Persoonsgegevens geïnformeerd en waarschuwen uit voorzorg getroffen klanten. Naast privacyrisico’s kan het incident […]

OpenAI test momenteel in de VS een functie waarmee ChatGPT Pro-gebruikers via Plaid hun bank- en creditcardrekeningen kunnen koppelen voor persoonlijke budgetinzichten. Hoewel de AI alleen-lezen toegang heeft en geen transacties kan uitvoeren, waarschuwen privacy-experts voor de aanzienlijke risico’s. Door de laagdrempelige, menselijke conversatiestijl van chatbots kunnen gebruikers onbewust veel gevoeliger informatie delen dan bij […]
De Noorse Autoriteit Persoonsgegevens en het Noorse Directoraat Gezondheid presenteren een praktisch kader voor privacyvriendelijke AI-chatbots in de publieke sector. AI-chatbots kunnen burgers sneller toegang geven tot betrouwbare gezondheidsinformatie, mits privacy vanaf het ontwerp centraal staat. Het rapport concludeert dat gebruikersvragen doorgaans niet als anoniem kunnen worden beschouwd, waardoor de AVG/GDPR volledig van toepassing is. […]
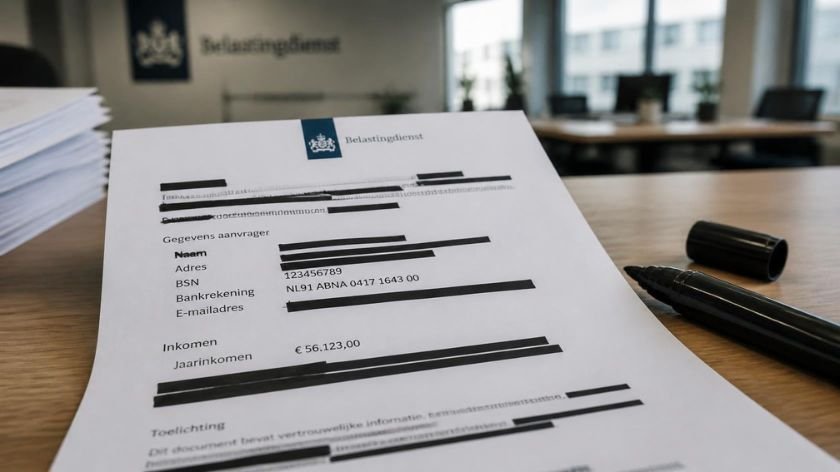
Onderzoek van NOS en Nieuwsuur toont aan dat gemeenten nog steeds persoonsgegevens van inwoners publiceren in documenten die openbaar worden gemaakt op grond van de Wet open overheid (Woo). Het gaat onder meer om e-mailadressen, telefoonnummers, adressen, BSN’s en identiteitsbewijsnummers die onvoldoende zijn geanonimiseerd. Diverse gemeenten hebben de documenten inmiddels verwijderd en een datalek gemeld […]
Lidl waarschuwt webshopklanten voor phishing nadat aanvallers via een externe IT-dienstverlener persoonsgegevens hebben buitgemaakt. Gelekte gegevens omvatten onder meer namen, e-mailadressen, telefoonnummers, geboortedata en klantnummers van klanten uit Nederland, België en Duitsland. De exacte oorzaak en omvang van het incident zijn nog niet bekendgemaakt. Met deze gegevens kunnen cybercriminelen overtuigende phishingaanvallen opzetten die lastig te […]
- 1
- 2