

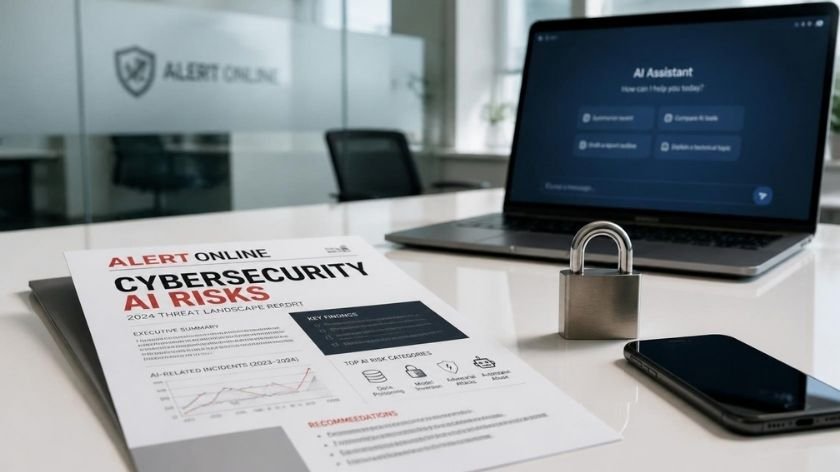
Uit het recente Cybersecurity Gedragsonderzoek van Alert Online blijkt dat de helft van de Nederlandse werknemers persoonlijke AI-accounts inzet voor hun dagelijkse werkzaamheden. Hoewel generatieve kunstmatige intelligentie de productiviteit aanzienlijk kan verhogen, brengt het gebruik van ongecontroleerde privéaccounts grote veiligheidsrisico’s met zich mee voor de organisatie (ook wel shadow IT genoemd). Werknemers delen via deze […]
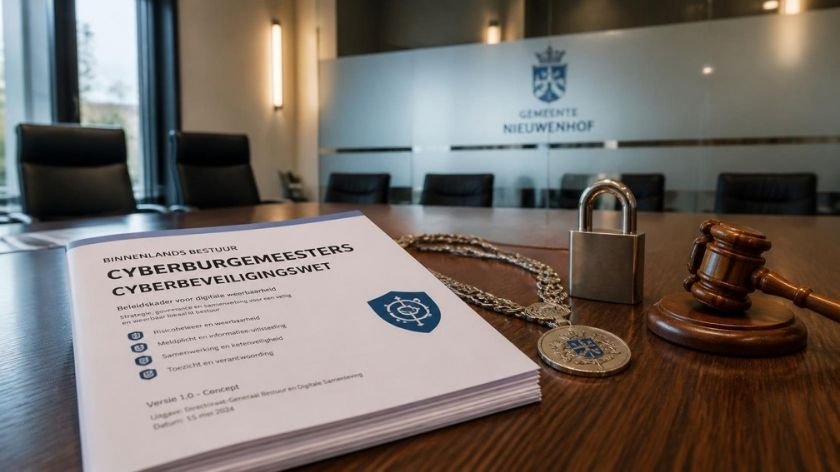
Nederlandse cyberburgemeesters trekken gezamenlijk aan de bel en willen boter bij de vis zien van het kabinet als het gaat om de financiering van lokale informatiebeveiliging. Gemeenten krijgen vanuit Den Haag en Europa steeds meer zware taken en wettelijke verplichtingen opgelegd om hun digitale infrastructuur te beschermen, waaronder de recente Cyberbeveiligingswet (NIS2). Hoewel het bewustzijn […]
Steeds meer Nederlanders gooien legitieme e-mails over een betalingsachterstand direct weg omdat zij denken dat het om door AI gegenereerde phishingberichten gaat. Door de snelle opkomst van geavanceerde nepberichten is het voor consumenten bijzonder lastig geworden om echte aanmaningen van oplichting te onderscheiden. Incassobureaus en financieel hulpverleners slaan alarm en noemen deze ontwikkeling inmiddels een […]
De rechtbank heeft de beruchte Citrix-hack bij het Openbaar Ministerie (OM) officieel beoordeeld als een situatie van overmacht. Dit besluit is gebaseerd op het feit dat het ging om een onbekende zero-day kwetsbaarheid die volledig buiten de invloed en risicosfeer van de organisatie lag. Een cruciaal element in deze uitspraak was dat er voor deze […]
Follow the Money onthulde onlangs dat tientallen Nederlandse militairen via de locatie-app Polarsteps real-time traceerbaar waren. Deze datalekken onthulden niet alleen hun persoonlijke thuisadressen, maar ook de exacte en gevoelige locaties van kazernes en missiegebieden. Het incident vertoont grote gelijkenissen met eerdere pijnlijke beveiligingslekken rondom de fitness-app Strava in de jaren 2018 en 2024. Defensie-staatssecretaris […]
Een aanvaller wist toegang te krijgen tot marketingplatform Brevo door een achtergebleven Cloudflare API-sleutel in de broncode te misbruiken. Hiermee werd een kwaadaardige Cloudflare Worker ingezet die schadelijke scripts en een backdoor-plugin op tienduizenden WordPress-sites installeerde. Bezoekers van de getroffen websites kregen vervolgens misleidende namaak-verificatieschermen te zien. De aanval raakt niet alleen Brevo zelf, maar […]
Microsoft heeft een kritieke Entra ID-kwetsbaarheid (CVE-2026-69836) gepatcht waarmee aanvallers op afstand code kunnen uitvoeren met volledige systeemrechten. Het bedrijf waarschuwt dat deze ernstige beveiligingsfout momenteel al actief in het wild wordt misbruikt om ongemerkt toegang te krijgen tot bedrijfsnetwerken. Dit lek is extreem gevaarlijk, aangezien Entra ID de fundamentele identiteits- en toegangsbeheerfunctie vormt voor […]
Revolut heeft per ongeluk identiteitsbewijzen van klanten gelekt na een frauduleus dataverzoek.Criminelen deden zich voor als een overheidsinstantie en wisten zo de veiligheidsprocedures succesvol te omzeilen.Dit incident toont aan dat ook grote fintech-bedrijven kwetsbaar zijn voor geavanceerde social engineering. De gelekte documenten vergroten de kans op identiteitsfraude onder de gedupeerden aanzienlijk.Het benadrukt de acute noodzaak […]
Bij de praktijk Klein Iterson in Gouda zijn medische dossiers, geboortedatums en in sommige gevallen burgerservicenummers online gepubliceerd. De aanval is geclaimed door ransomware-groep LockBit 5.0. Patiënten worden gewaarschuwd voor mogelijke identiteitsfraude en phishing-aanvallen. Lees huisartsencentrumkleiniterson.nl artikel voor meer informatie.

De Europese Commissie heeft bevestigd dat cybersecurity-agentschap ENISA directe toegang krijgt tot krachtige modellen zoals Anthropic’s Mythos 5 en OpenAI.Het doel van deze toegang is om zelfstandig de mogelijkheden en de potentiële impact van deze geavanceerde technologieën op de cybersecurity te onderzoeken. Deze stap markeert een belangrijke verschuiving in Europese AI-governance: van het uitsluitend opstellen […]