

Maar liefst 1.367 medewerkers van toonaangevende AI-bedrijven hebben een dringende waarschuwing afgegeven: de automatisering van AI-onderzoek kan de ontwikkeling plotseling extreem versnellen. Het risico groeit aanzienlijk dat de capaciteiten van kunstmatige intelligentie zich sneller ontwikkelen dan ons menselijk vermogen om deze systemen te beveiligen, te doorgronden en onder controle te houden. Vanwege de immense internationale […]
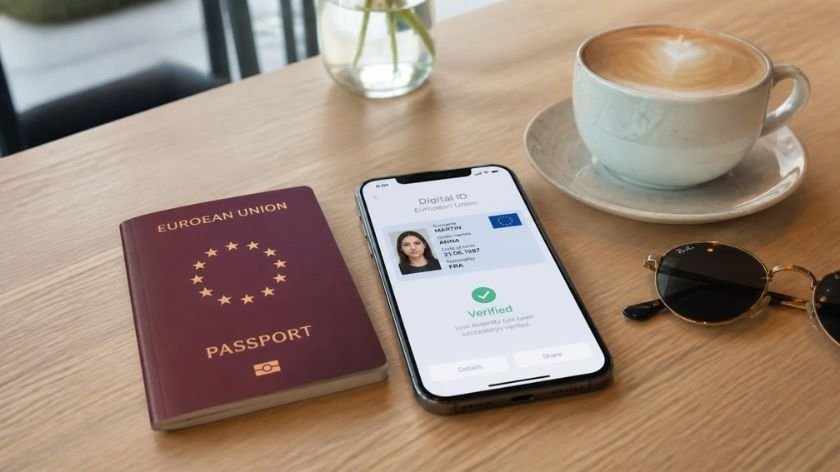
eIDAS 2.0 verplicht alle EU-lidstaten om uiterlijk eind 2026 minimaal één gecertificeerde European Digital Identity (EUDI) Wallet aan te bieden. De wallet geeft circa 450 miljoen Europeanen meer controle over digitale identiteitsgegevens en credentials, met privacy en dataminimalisatie als uitgangspunt. Vanaf 2027 moeten onder meer banken, telecombedrijven, zorgorganisaties, vervoerders en grote onlineplatforms de EUDI Wallet […]
Nederlandse toezichthouders (ACM, AFM, AP, DNB en RDI) roepen overheid en bedrijfsleven op om digitale autonomie een strategisch inkoopcriterium te maken en minder afhankelijk te worden van een klein aantal (veelal niet-Europese) IT-leveranciers. Open standaarden, interoperabiliteit en overstapmogelijkheden moeten vendor lock-in verminderen en de cyberweerbaarheid vergroten. De overheid kan als launching customer Europese cloud-, AI- […]
Een beveiligingsincident bij logistiek partner CEVA Logistics heeft mogelijk geleid tot een datalek van klantgegevens van bol en de Bijenkorf. Mogelijk buitgemaakte gegevens zijn onder meer naam, adres, e-mailadres, telefoonnummer, track & trace-informatie en bestelgegevens. Bol en de Bijenkorf hebben de Autoriteit Persoonsgegevens geïnformeerd en waarschuwen uit voorzorg getroffen klanten. Naast privacyrisico’s kan het incident […]
Google’s gesynchroniseerde passkeys blijken kwetsbaar voor malware die zonder pincode, biometrie of gebruikersinteractie accounts kan overnemen. Onderzoekers van Palo Alto Unit 42 demonstreerden drie aanvallen, waaronder het buitmaken van de geheime sleutel waarmee alle gesynchroniseerde passkeys kunnen worden ontsleuteld. Daarnaast vertrouwden sommige online diensten blind op de ‘User Verified’-vlag zonder daadwerkelijk te controleren of de […]

Het NCSC heeft een waarschuwing voor een vermeende SQLite-kwetsbaarheid (CVE-2026-51302) ingetrokken nadat bleek dat de bug waarschijnlijk door een LLM was gehallucineerd. Beveiligingsonderzoekers, SQLite-ontwikkelaars en Red Hat konden de kwetsbaarheid niet reproduceren en bestempelen deze als fictief. Opvallend is dat MITRE de CVE toch accepteerde, ondanks het ontbreken van voldoende verificatie, waardoor ook het NCSC […]
Een nieuw Europees burgerinitiatief verzet zich tegen verplichte digitale identiteiten en leeftijdsverificatie en pleit voor vrijwillige, privacyvriendelijke en gedecentraliseerde oplossingen. De initiatiefnemers willen voorkomen dat burgers afhankelijk worden van door de overheid of Big Tech beheerde digitale wallets. Om de Europese Commissie tot een officiële reactie te verplichten, moeten binnen één jaar minimaal 1 miljoen […]
Biometrische verificatie is een standaardonderdeel geworden van digitale diensten, waarbij organisaties zoals Google en Meta inloggen via selfie- of videoverificatie aanbieden. Tegelijkertijd maken razendsnelle AI-ontwikkelingen en steeds realistischere deepfakes het nabootsen van gezichten, stemmen en video’s aanzienlijk eenvoudiger. De volgende generatie digitale identiteit draait daarom niet meer uitsluitend om gezichtsherkenning, maar om cryptografisch aantoonbaar vertrouwen. […]

Softwarebeveiliging begint niet bij patches, maar al tijdens ontwerp, ontwikkeling en configuratie. Deze CIS- en SAFECode-gids bouwt voort op het NIST Secure Software Development Framework (SSDF) en beschrijft zes pijlers van Secure by Design: veilig ontwerp, veilige ontwikkeling, veilige standaardconfiguratie, supply chain security, code-integriteit en snelle kwetsbaarheidsafhandeling. Daarnaast biedt de gids concrete meetpunten, bewijslast en […]

Uit het Proofpoint AI-Era Ransomware Report 2026 blijkt dat 65% van de getroffen organisaties aangeeft dat AI ransomware-aanvallen effectiever maakt door overtuigende phishing, impersonatie en wachtwoorddiefstal. Aanvallen starten steeds vaker via menselijke interactie in plaats van technische kwetsbaarheden, terwijl 66% van de slachtoffers ook gevoelige data verloor. Opvallend is dat 58% losgeld betaalde, maar 22% […]