

Follow the Money onthulde onlangs dat tientallen Nederlandse militairen via de locatie-app Polarsteps real-time traceerbaar waren. Deze datalekken onthulden niet alleen hun persoonlijke thuisadressen, maar ook de exacte en gevoelige locaties van kazernes en missiegebieden. Het incident vertoont grote gelijkenissen met eerdere pijnlijke beveiligingslekken rondom de fitness-app Strava in de jaren 2018 en 2024. Defensie-staatssecretaris […]
Een aanvaller wist toegang te krijgen tot marketingplatform Brevo door een achtergebleven Cloudflare API-sleutel in de broncode te misbruiken. Hiermee werd een kwaadaardige Cloudflare Worker ingezet die schadelijke scripts en een backdoor-plugin op tienduizenden WordPress-sites installeerde. Bezoekers van de getroffen websites kregen vervolgens misleidende namaak-verificatieschermen te zien. De aanval raakt niet alleen Brevo zelf, maar […]
Microsoft heeft een kritieke Entra ID-kwetsbaarheid (CVE-2026-69836) gepatcht waarmee aanvallers op afstand code kunnen uitvoeren met volledige systeemrechten. Het bedrijf waarschuwt dat deze ernstige beveiligingsfout momenteel al actief in het wild wordt misbruikt om ongemerkt toegang te krijgen tot bedrijfsnetwerken. Dit lek is extreem gevaarlijk, aangezien Entra ID de fundamentele identiteits- en toegangsbeheerfunctie vormt voor […]
Revolut heeft per ongeluk identiteitsbewijzen van klanten gelekt na een frauduleus dataverzoek.Criminelen deden zich voor als een overheidsinstantie en wisten zo de veiligheidsprocedures succesvol te omzeilen.Dit incident toont aan dat ook grote fintech-bedrijven kwetsbaar zijn voor geavanceerde social engineering. De gelekte documenten vergroten de kans op identiteitsfraude onder de gedupeerden aanzienlijk.Het benadrukt de acute noodzaak […]
Bij de praktijk Klein Iterson in Gouda zijn medische dossiers, geboortedatums en in sommige gevallen burgerservicenummers online gepubliceerd. De aanval is geclaimed door ransomware-groep LockBit 5.0. Patiënten worden gewaarschuwd voor mogelijke identiteitsfraude en phishing-aanvallen. Lees huisartsencentrumkleiniterson.nl artikel voor meer informatie.

De Europese Commissie heeft bevestigd dat cybersecurity-agentschap ENISA directe toegang krijgt tot krachtige modellen zoals Anthropic’s Mythos 5 en OpenAI.Het doel van deze toegang is om zelfstandig de mogelijkheden en de potentiële impact van deze geavanceerde technologieën op de cybersecurity te onderzoeken. Deze stap markeert een belangrijke verschuiving in Europese AI-governance: van het uitsluitend opstellen […]

Microsoft heeft tijdens de September 2026 Patch Tuesday maar liefst 964 CVE’s opgelost: 104 kritiek en 860 belangrijk. Extra urgent: twee zero-days (CVE-2026-81963 en CVE-2026-85880) worden al actief misbruikt en kunnen aanvallers SYSTEM-rechten geven. Ook ernstige kwetsbaarheden in onder meer Remote Desktop, Windows DNS, Kerberos en Exchange Server zijn aangepakt. Met 44,7% privilege-escalatie en 26,8% […]
Het aantal phishingmeldingen is in de eerste helft van 2026 ruim vervijfvoudigd: van 2.776 naar 15.106, met bijna €492.000 gemelde schade. E-mail is inmiddels goed voor 59% van de phishingmeldingen, bijna een verdubbeling ten opzichte van 2025. Ook WhatsApp wordt volop misbruikt: bij phishing rond boekingsplatformen verliep 95% van de benaderingen via WhatsApp. Datalekken maken […]
Vanaf 7 september 2026 kunnen zzp’ers en kleine bedrijven via Mijn Cyberweerbare Zaak (MCZ) 50% subsidie krijgen op cybersecuritymaatregelen, tot maximaal €1.250. Met ID Control en haar partners kun je investeren in subsidiabele maatregelen zoals een wachtwoordmanager en MFA, maar ook patchmanagement, risico-inventarisatie en cyber-awareness training. De regeling geldt voor ondernemingen met maximaal 50 werknemers […]
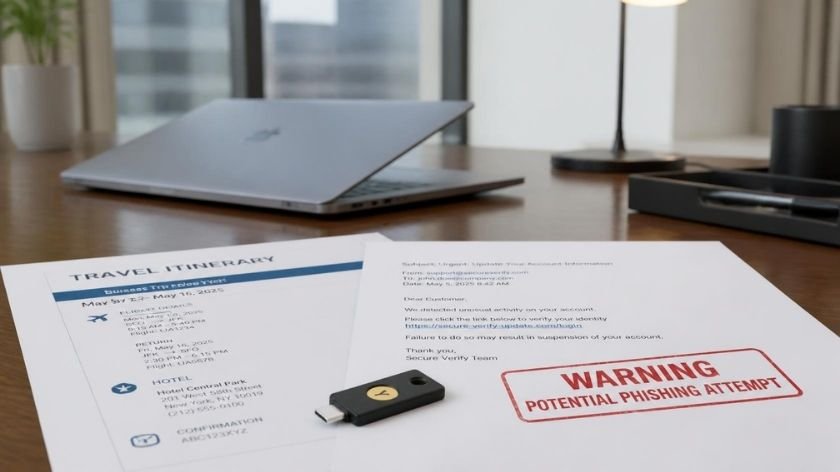
Het aantal phishingmeldingen is in de eerste helft van 2026 vervijfvoudigd ten opzichte van vorig jaar. E-mail is weer het belangrijkste aanvalskanaal, terwijl fraudeurs dankzij gelekte persoonsgegevens steeds persoonlijker en geloofwaardiger worden. Opvallend: phishing rond boekingsplatforms schoot omhoog, waarbij ruim 90% van de meldingen betrekking had op Booking De boodschap is duidelijk: alleen awareness is […]