

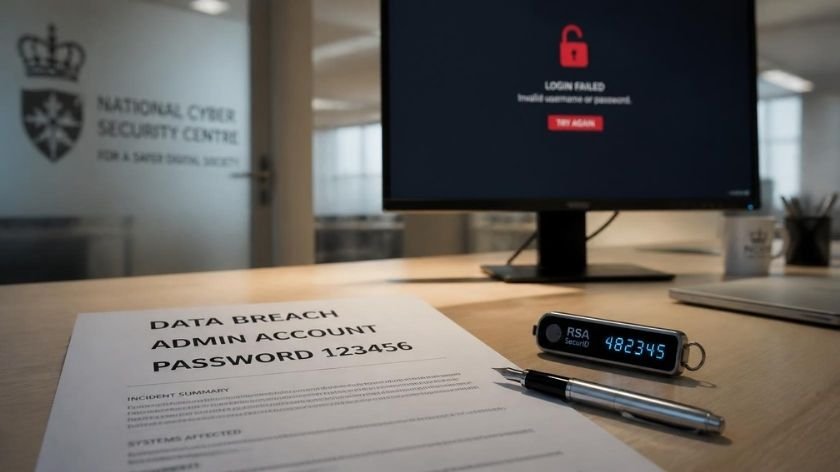
Volgens de Deense krant Politiken hadden minstens drie gebruikersaccounts van het Deense IT-bedrijf Pays het wachtwoord “123456” op het moment dat een hacker toegang kreeg tot het Deense bevolkingsregister (CPR). Een van die accounts was het beheerdersaccount van het bedrijf. Het voorval laat zien hoe een zwakke basismaatregel grote gevolgen kan hebben. Door het datalek […]

Internationale opsporingsdiensten en cyberautoriteiten eisen dat leveranciers stoppen met standaard wachtwoorden in vitale systemen. Aanleiding zijn recente aanvallen waarbij hackers via standaard- of zwakke wachtwoorden toegang kregen tot cruciale infrastructuur. Aanvallers gebruiken eenvoudige tools zoals Nmap en OpenVAS om VNC-diensten (poort 5900) met standaard inloggegevens te misbruiken. Hoewel de impact tot nu toe beperkt bleef, […]
De door de Chinese staat gesteunde groep GTG-1002 gebruikte Claude Code om 80–90% van de tactische operaties autonoom uit te voeren tegen ongeveer 30 grote organisaties: waaronder grote technologiebedrijven, overheidsinstanties en financiële organisaties. De aanvalsstroom is handig om te begrijpen van wat er is gebeurd. Dit viel het meest op: Mensen kwamen slechts bij drie […]
Bij een hack bij Clinical Diagnostics zijn gegevens van 485.000 Nederlanders gestolen, waaronder BSN’s en medische dossiers. Cybercriminelen kunnen deze informatie gebruiken voor identiteits- en verzekeringsfraude. Slachtoffers moeten volgens experts “levenslang alert” blijven voor pogingen tot misleiding. Hackers hanteren vaak dubbele afpersing: betalen voor teruggave én voor geheimhouding. Bescherming? Wachtwoorden wijzigen, tweefactorauthenticatie instellen en altijd […]